无人机袭击 Yandex 数据中心后,Cloudflare 机器人数据为何被误读
Drones Hit Yandex So Cloudflare Kept the Russians Online
乌克兰无人机四天内袭击三座 Yandex 数据中心,Sasovo 于 10 月 7 至 8 日夜间全面停机,Kaluga 于 9 日部分设施受损,Vladimir 地区第三座于 11 日全面关闭。
一位捷克欧洲议会议员在网上发布了一张德国选择党(AfD)在线活动图表,其中的数据点日期晚于他发布的时间,图表显示两小时内浏览量达23.2万次。到周日晚上,弗兰克·伦茨、加里·卡斯帕罗夫和蒂莫西·斯奈德都在传播这一消息:无人机袭击了Yandex,俄罗斯的机器人军团陷入沉默。袭击是真实的,而随后关于机器人沉默的报道则需要更深入地分析:究竟在衡量什么,以及如何衡量。
物理证据是容易的部分。四天内有三座Yandex数据中心遭到袭击。Yandex 证实,萨索沃设施严重受损,并于10月7日至8日夜间完全关闭;卡卢加设施在10月9日失去了部分基础设施。路透社报道,10月11日弗拉基米尔地区的第三个站点完全关闭。据The Record报道,萨索沃设施位于一家自2024年以来一直受到英国制裁的机床厂内。泽连斯基称此次行动是对俄罗斯一个月来袭击乌克兰数据中心的对称回应,而俄罗斯国防部曾厚颜无耻地吹嘘这是“强制数字排毒”(就像莫洛托夫的“面包篮”实际上是苏联投向芬兰平民的集束炸弹一样)。
俄罗斯遭受的数字损害更难评估,但仍然可以衡量。而且完全可以使用与那家臭名昭著的恶意机器人传播公司Cloudflare毫无关系的工具来完成。佐治亚理工学院的IODA项目持续探测互联网,并统计有响应的/24地址块。Yandex Cloud,AS200350,在10月第一周每天约有518个地址块响应。10月7日23:30 UTC,计数开始下降,到00:30降至341。10月11日02:00 UTC,计数再次下降至117。到10月12日早上,计数为112,可访问地址空间损失了78%。两个Yandex网络全程都在宣告每一个前缀。机器熄灭了,路由却依然在线。
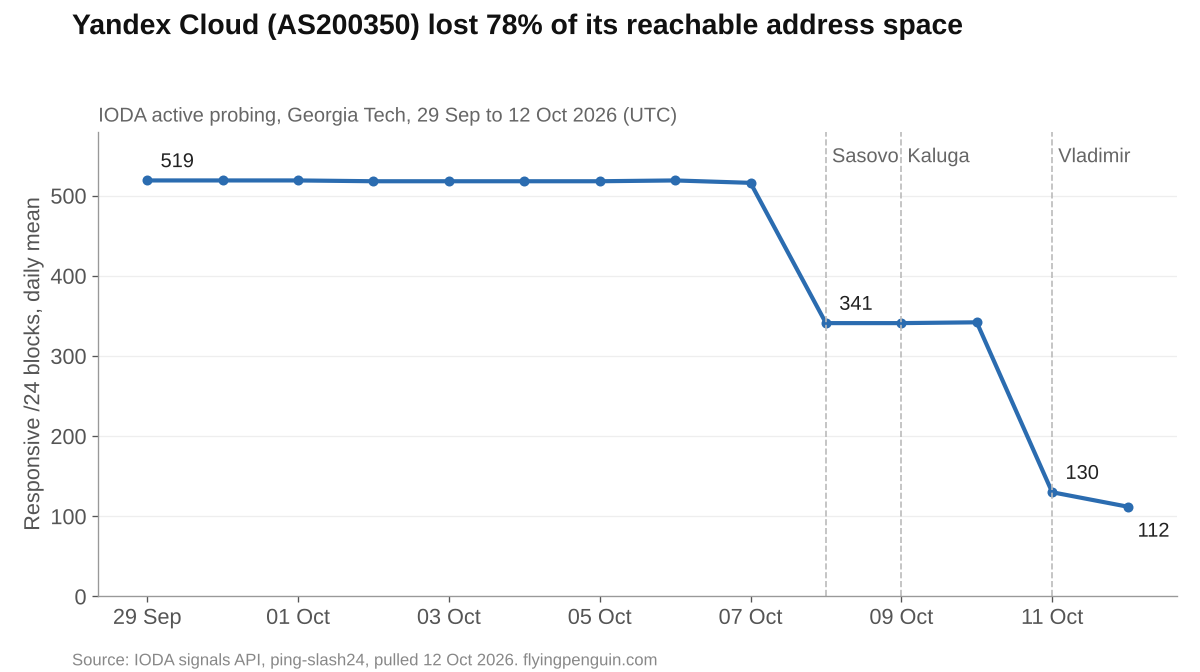
| 信号,AS200350 Yandex Cloud | 读数 |
|---|---|
| 有响应的/24地址块,10月1日至7日日均值 | 518 |
| 首次下降开始 | 10月7日23:30 UTC |
| 10月8日至10日日均值 | 341 |
| 第二次下降开始 | 10月11日01:30 UTC |
| 10月12日 | 112 |
| BGP中宣告的前缀,每天 | 858,不变 |
根据目前的报道,这就是所发生事件的基本总结。接下来要讨论的是那张引发了关于数据中心中断社会影响猜测的统计图表。在我们分析的过程中请记住,俄罗斯曾将他们自己轰炸数据中心的行为称为“数字排毒”。因此,我们要寻找证据,证明乌克兰轰炸俄罗斯数据中心产生了俄罗斯所声称的效果。
周日广泛传播的是一张Cloudflare Radar的截图,显示来自AS13238(Yandex LLC)的被归类为机器人流量的HTTP请求降至其两周峰值的0.4%。Tom's Hardware在发布时使用的URL slug至今仍显示为russian-disinformation-bot-traffic-nearly-eliminated。
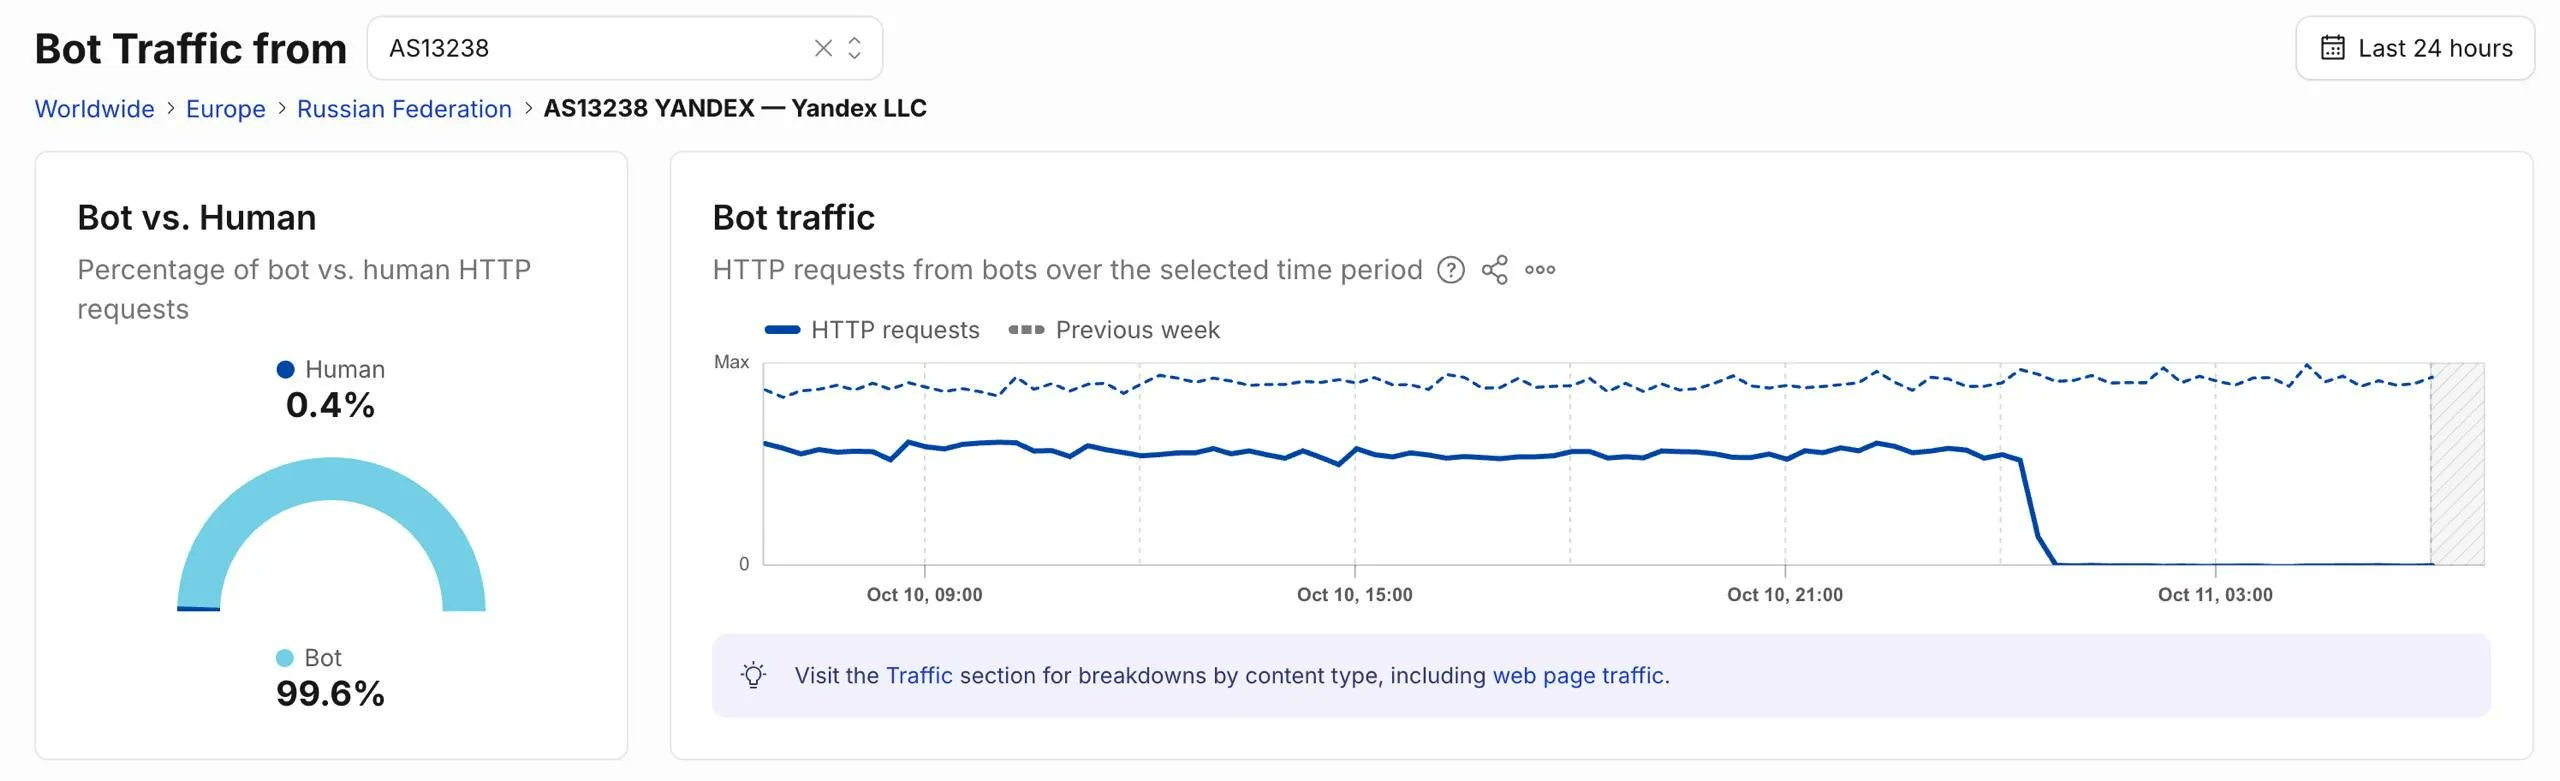
有些人可能还记得,我在六月写过 Cloudflare CEO 如何歪曲了他自己的机器人数据:该公司把一个仅针对 HTML 的数字当作关于整个互联网的事实来发布,搜索爬虫是最大的机器人类别,数量是第二名的两倍,而这个数字起到了为付费爬取做推销的作用。Yandex 的图表是同一组数据被以同样错误的方式反向解读。Radar 在 Cloudflare 的机器人评分介于 1 到 29 之间时将请求计为机器人,并且默认按 HTML 响应进行过滤。俄罗斯最大的搜索爬虫就属于这一类。当俄罗斯最大的搜索爬虫停止爬取时,Cloudflare 中 Yandex 网络的这一类就空了。
Cloudflare 自己的 API 证实了该类别中原本有什么。10 月 12 日拉取的数据显示,俄罗斯的已验证机器人细分只有一个机器人。在袭击发生前一周,YandexBot 占来自俄罗斯的已验证机器人请求的 99.8%,在袭击发生当周也是 99.8%。Cloudflare 的俄罗斯已验证机器人图表就是一张 YandexBot 图表。这不禁让人想问 Cloudflare 为什么这样做,但这或许是另一篇文章的话题了。
国家级序列才是故事变得更有趣的地方。
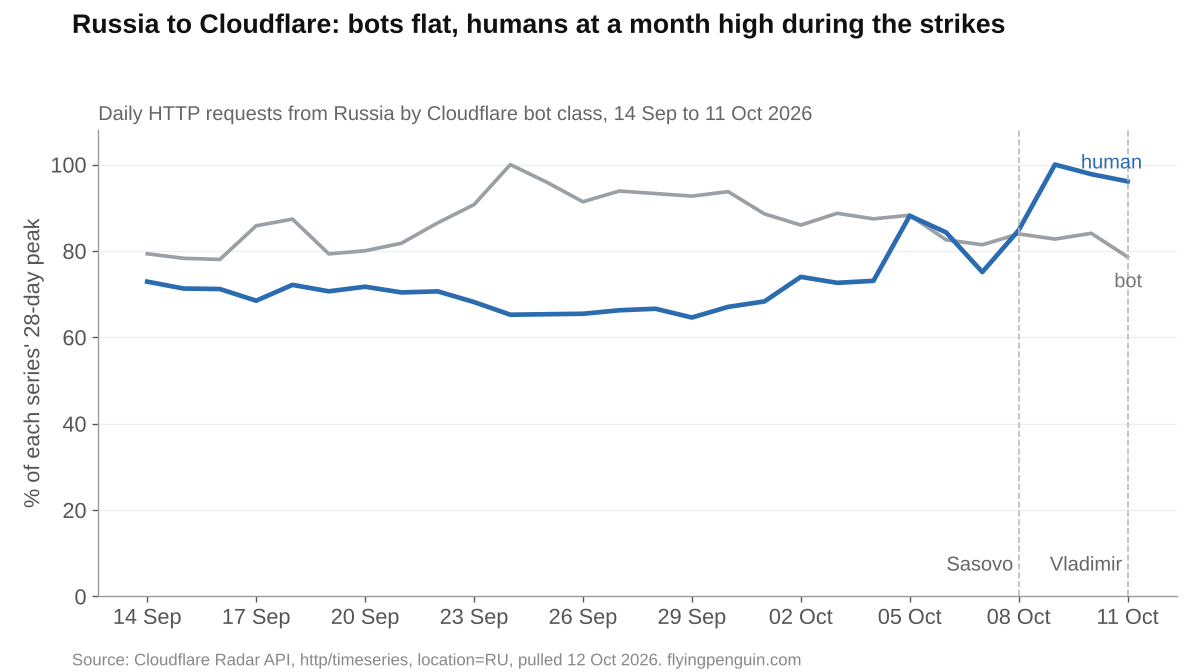
10 月 1 日至 7 日,来自整个俄罗斯的被归类为机器人的请求平均为其月度峰值的 86%,10 月 8 日至 11 日为 83%。这是四个百分点的变动。来自俄罗斯的被归类为人类的请求从峰值的 76% 升至 95%,其中 10 月 9 日、10 日和 11 日是该月最高的三天。俄罗斯流量中的机器人占比确实下降了,从 10 月 7 日的 49% 降至 10 月 9 日的 43%,该数字的截图是准确的。这一占比在此前两周就已经在下滑,从 9 月 24 日的 58% 降至 10 月 5 日和 6 日的 47%,那时还没有任何无人机起飞。进一步的下降是因为在 Yandex 宕机期间,俄罗斯人以该月最高的数量访问了 Cloudflare 前端的网站。Cloudflare 的俄罗斯解析器排名统计了每个域名的查询量,显示出同样的远离 Yandex 的趋势:facebook.com 从第九升至第七,instagram.com 从第十九升至第十四,YouTube 的视频域名从第十六升至第十一,telegram.org 从第二十三升至第二十,而 yandex.ru 从第八滑落至第十。Meta 旗下资产在俄罗斯被认定为极端主义。连续三天,“数字排毒”的说法是,轰炸俄罗斯数据中心把俄罗斯人推向了他们自己国家认定为极端主义的外国网站。
这四个百分点就是 Yandex 本身。在 10 月 1 日至 7 日期间,AS13238 占俄罗斯被归类为机器人的请求的 8.8%,Yandex Cloud 占 1.4%。在 10 月 9 日至 11 日期间,分别为 4.6% 和跌出前十二名。
| 俄罗斯机器人请求占比 | 10 月 1 日至 7 日 / 10 月 9 日至 11 日 |
|---|---|
| Rostelecom,消费者 ISP | 13.7% / 14.0% |
| Yandex LLC | 8.8% / 4.6% |
| Cloudflare | 4.1% / 3.6% |
| MTS,移动 | 3.6% / 3.6% |
| Vimpelcom,移动 | 3.1% / 3.4% |
| Yandex Cloud | 1.4% / 跌出榜单 |
| T2 Mobile | 1.1% / 1.4% |
住宅和移动网络是预期会出现模仿人类的自动化流量的地方,因为它必须来自看起来像人类的地址。Rostelecom、MTS、Vimpelcom 和 T2 的变动在零到 0.3 个百分点之间。来自俄罗斯的被归类为机器人的请求的最大单一来源是一家消费者 ISP,其占比实际上上升了,而不是下降。
每小时数据也有助于描绘这一图景。AS13238 在萨索沃夜间以峰值的 88% 至 100% 运行,10 月 8 日放缓至日均 72%,10 月 9 日和 10 日保持在 62%,并从 10 月 10 日 23:00 UTC 的 61% 降至 10 月 11 日 01:00 的 0.6%。因此,社交媒体帖子中的截图显示的是弗拉基米尔袭击。最早的帖子将功劳归于萨索沃,这让 Yandex 的爬虫整夜近乎满负荷运行。
AfD(纳粹党)所在的德国在任何 Cloudflare 序列上都没有显示异常:机器人流量在袭击前平均为峰值的 94%,袭击期间为 96%,人类流量持平,机器人在整个窗口期内每天都占 52%。尽管如此,已知最早的 AfD 图表副本出现在 10 月 11 日 17:02 UTC。捷克欧洲议会议员 Tomáš Zdechovský 的账号发布了带有德语轴标签、-30% 和 -56% 处红色标记以及“if confirmed”字样的内容。他帖子的 Bluesky 截图于 18:38 UTC 跟进,配文“这些极右翼运动没有一个是自发的”,获得 16,781 个赞。波兰国防记者 Jarosław Wolski 当晚用波兰语重新配文,将 MAGA 以及“波兰”和“乌克兰”煽动账号加入其所谓展示的内容清单,Andrei Illarionov 转发了他的帖子。Wolski 的英文翻译附带了英文标签版本的图表,这是大多数 Fediverse 用户看到的版本。Rohtext 在周日晚上注意到,x 轴延伸到 10 月 15 日,第二个红色低点大约在第 13 日。
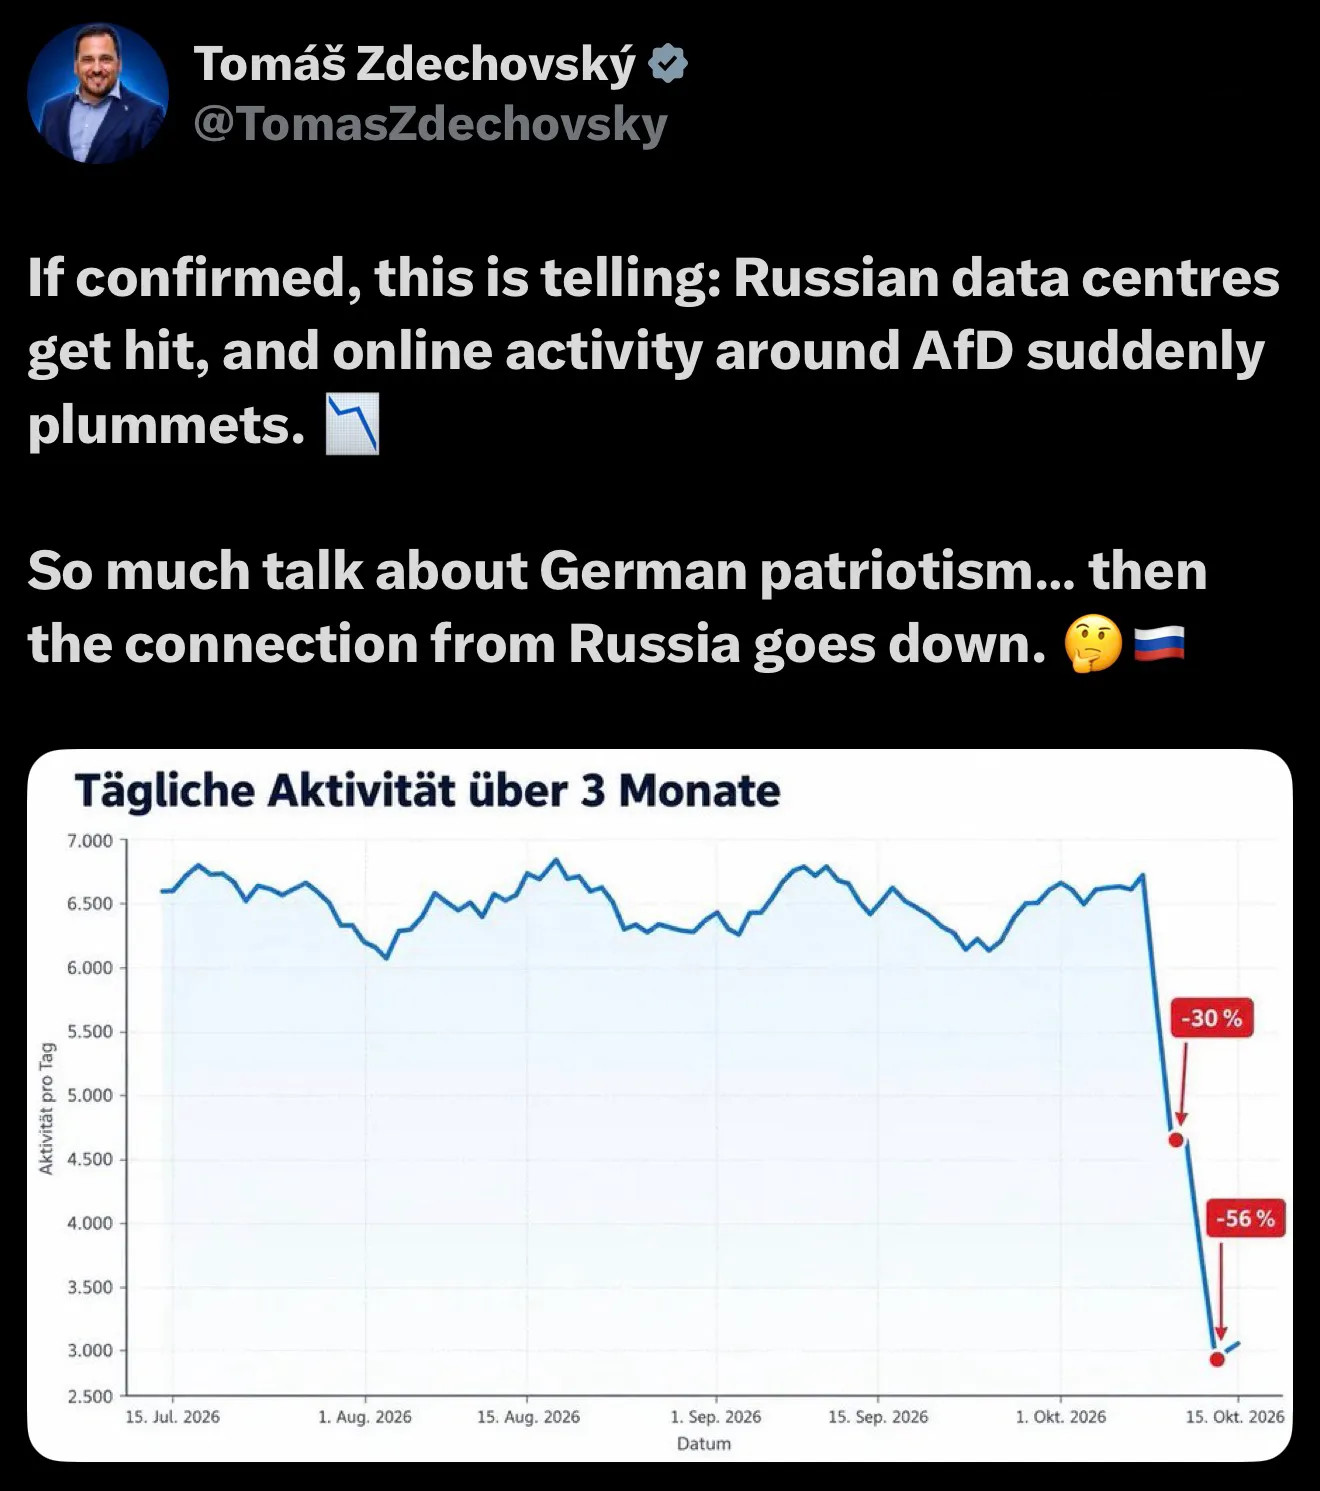
对这两张图片的仔细分析本身就说明了问题。
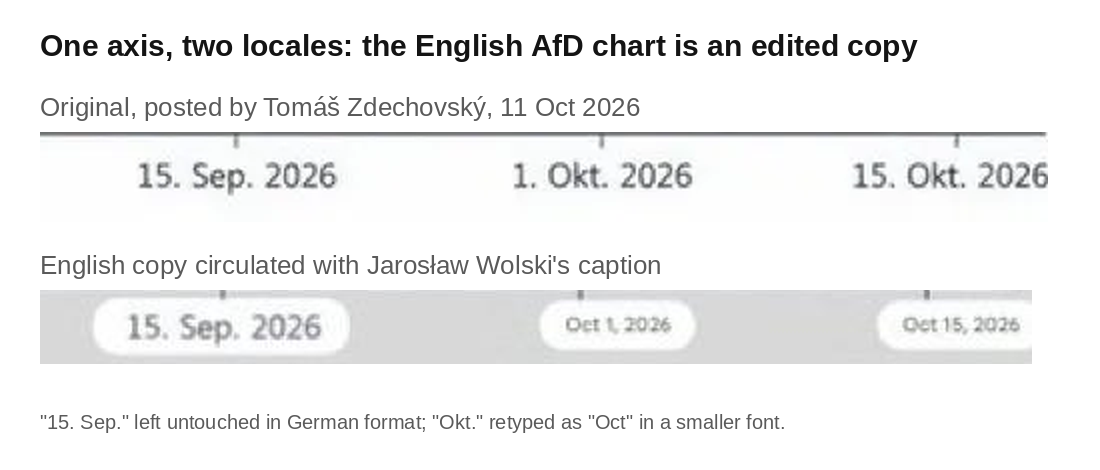
Zdechovský 的原图通篇是德语:标题“Tägliche Aktivität über 3 Monate”,y 轴使用欧洲千位分隔符,每个日期刻度都是德语格式,直到“1. Okt. 2026”和“15. Okt. 2026”。随 Wolski 配文传播的英文副本是通过编辑该图片制作的。标题和轴标签被替换。两种语言拼写相同的三个月份名 Jul.、Aug. 和 Sep. 保留了德语格式。两个不同的月份名被重新输入为“Oct 1, 2026”和“Oct 15, 2026”,字体更小,与轴上其他任何内容都不匹配。两个版本中,线条都延伸过 10 月 11 日,末尾略有上升,三个月的每日数值完全没有显示周周期。在 Rohtext 按小时统计的那个周末,X 上可测量的德国政治活动在周六到周日期间,四个主要政党全部下降了 18% 至 37%。一个没有周末的 90 天序列是一张来源不明的奇特图表,而大多数人看到的版本是它的篡改翻译。
流传的那个账号级数字并没有维持多久。Mozilla 工程师 Gabriele Svelto 在 UTC 19:03 发帖称,他查了“几个 Xitter 统计网站”,AfD 主账号的平均浏览量下降了 90%,互动量下降了 60%。UTC 22:33,他编辑了该帖:他随机查了几个账号,它们的数字也大幅下降,他一定是误读了数据。到周一早上,原句获得了 651 次转发,而其 Bluesky 副本仍未编辑,获得了 5,008 个赞。它继续传播,正如社交媒体通常的运作方式。Rohtext 的测量序列——10 月 7 日至 11 日 X 上德语帖子按小时统计——显示 AfD 泛提及(未做情感分析)从周四到周五上升了 9%,随后在周末下降了 19%,与 CDU 的 18% 一致,低于 SPD 的 37% 和绿党的 29%。
于是我去直接查找 Yandex 依赖。10 月 12 日,我检查了 75 个域名:联邦 AfD、联邦议院党团、25 个州党部和州议会党团域名、Weidel、Chrupalla、Höcke、Bystron 和 Krah、欧洲议会代表团、党的基金会和青年翼、14 家亲 AfD 媒体、14 家德国、奥地利和瑞士的另类媒体,以及 11 个德语克里姆林宫资产。对每一个:托管网络、邮件交换器、名称服务器,以及首页源代码中搜索 Yandex.Metrica、Yandex 广告、yastatic、yadro 计数器、Mail.ru 和 VK 追踪器。
| 层级 | Yandex 或俄罗斯依赖 |
|---|---|
| AfD 党、团体、政客、基金会(36 个域名) | 无。Hetzner、IONOS、Strato、Netcup、Cloudflare。邮件在 Hornetsecurity、Microsoft 和 IONOS。 |
| 亲 AfD 媒体(14 家) | 无。七家位于 Cloudflare 之后,四家在 Hetzner。 |
| 德国/奥地利/瑞士另类媒体(14 家) | 无。 |
| RT DE 及其四个镜像 | 完整的 Yandex 和 VK 追踪器堆栈,DNS 在 MegaFon。它就是 RT。 |
| anti-spiegel.ru、Thomas Röper | 邮件在 Yandex:MX mx.yandex.net,SPF _spf.yandex.net。前门是 Cloudflare。 |
| anonymousnews.org | 托管在 RU-CENTER,DNS 在 nic.ru。 |
隐蔽行动是这里另一个值得考虑的角度。VIGINUM 的 Storm-1516 报告将 2025 年选举前注册的一百多个针对德国的域名定位在美国托管范围、WordPress 上,并且自 2024 年 1 月以来越来越多地位于 Cloudflare 之后,用 Dzen 和 Telegram 进行放大。瑞典心理防御局的 Doppelgänger 评估提到了 Voentelekom 地址、一家俄罗斯注册商、Proton Mail 和 Struktura。Qurium 2024 年的地图将 Doppelgänger 的服务器定位在法兰克福,并通过 Aeza 在莫斯科。Yandex 在其中均未出现。Yandex 依赖会暴露归属,这就是为什么专业人士基于 GoDaddy、Namecheap、Cloudflare 和德国共享托管来构建。确实运行在 Yandex 上的行动——RT DE 和 Anti-Spiegel——是那些公开的行动。
我再说一遍。Storm-1516 运行在 Cloudflare 后面。
Pravda 网络运行在 Cloudflare 后面。
14 家亲 AfD 媒体中有七家运行在 Cloudflare 后面。
放大器一直在放大。Telegram 会发布带时间戳的频道预览,因此我统计了 9 月 28 日至 10 月 12 日期间 Alina Lipp 和 Simeon Boykov(VIGINUM 点名的人)以及 Rybar、Compact、Deutschland Kurier 和 Thomas Röper 的每日发帖量。Alina Lipp 在袭击前每天发帖 4.7 次,袭击期间为 4.2 次。Simeon Boykov 从 21.4 升至 26.8。Rybar 保持在 15 至 21 之间。Compact 保持在 16。Deutschland Kurier 从 21.5 降至 19.5。Thomas Röper 是样本中唯一依赖 Yandex 的运营者,从 3.4 升至 5.0。没有任何频道在两个袭击时间线上出现中断。表格中唯一的规律似乎是周末休息。
在大多数情况下,Cloudflare 是错误的工具,但并非所有情况。
Cloudflare Radar 能看到 Cloudflare 所承载的那五分之一的网络,比如他们出于 Cloudflare 自身原因而愿意为之提供服务的所有纳粹和俄罗斯宣传。X、Facebook、Telegram、TikTok、YouTube 和 VK 运行在自己的网络上,Radar 看不到它们的任何流量,只能看到通过其解析器的 DNS 查询。一个通过住宅代理向 X 发帖的账号在其整个生命周期中都不会触及 Radar。Radar 能回答的问题是哪些 Cloudflare 客户失去了 Yandex 的抓取,答案是所有客户。它掌握数据却永远不会发布的问题是 pravda-de.com、pravda-en.com、pravda-fr.com、pravda-es.com 和 news-pravda.com 这些区域的流量,即 NewsGuard 发现 2024 年发布了 360 万篇文章的 Portal Kombat 网络,十大领先聊天机器人有三分之一的时间在重复其说法。这五个域名都解析到 Cloudflare 的 AS13335。readovka.news 和 anti-spiegel.ru 也是如此。Cloudflare 可以告诉你 Yandex 停止了抓取。
Cloudflare 承载着它曾被赞誉予以压制的宣传。
这引出了一个问题:为什么没有人在轰炸 Cloudflare。或者更切中要害地说,谁有计划对 Cloudflare 实施制裁或派出无人机?
还有一点值得一提:Yandex 的前端前缀,即承载 yandex.ru 和 cloud.yandex.ru 的地址块,同时由两个网络发起。Yandex 自己的 AS13238 在 RIPE 的收集数据中被约 70 至 76 个全馈对等方看到。AS208398 于 2023 年 1 月注册给贝尔格莱德的 Edge Technology Plus d.o.o.,发起相同的前缀,被 250 至 270 个对等方看到。这家塞尔维亚网络的路由可见度是俄罗斯最大互联网公司的三到四倍,而且自袭击之前就一直如此。10 月 8 日,即萨索沃之后的第二天,它承载了其 28 天峰值的机器人分类流量,比其工作日正常水平高出约 40%。
谁拥有 Edge Technology Plus,依据什么协议?
对 Yandex 的袭击也许最值得注意,因为它再次暴露了 Cloudflare 站在历史错误的一边。当俄罗斯爬虫停止访问 Cloudflare 时,Cloudflare 欢迎了俄罗斯人本身,并继续为那些从未下线的俄罗斯宣传网站提供服务。
我在9月写道,碎片化的归因就是俄罗斯假说:存在、归因和任务指派都被刻意降级,只要案件悬而未决,行动就算成功。9月15日的荷兰铁路破坏事件有一个拖拉机团伙、一位什么都没排除也什么都没协调的农民秘书,以及沉默。德国电缆起火事件有一份以某款手机游戏名称签署的公报。法国有两年时间和一项非法侵入定罪。Yandex有乌克兰的公开承认、Yandex自己在数小时内对每个站点的确认,以及IODA的探测将两次中断都精确到半小时。俄罗斯向北约国家的独行者发放现金,让他们干“更简单的活儿”,好让其他人替他们扛旗。乌克兰向俄罗斯云端放飞无人机,并且明说。俄罗斯铁路、MegaFon和84项Yandex Cloud服务作为副作用一并宕机,这正是双方眼下都在深挖的事。
整个周末,那群人都在争论一张Cloudflare图表,而三个国家的铁路调查依然悬而未决,没有落到某个可能的作案者头上。Yandex失去了它的索引,俄罗斯人在Cloudflare服务上折腾了三天,而俄罗斯的喷子农场仍在美国主机上照常营业。到目前为止,数据就是这么说的。
来源:Hacker News · flyingpenguin.com