Greenlight Financial 如何基于 Amazon Bedrock AgentCore 构建自主 SOC 方案
How Greenlight Financial built an autonomous SOC solution on Amazon Bedrock AgentCore
Greenlight Financial 基于 Amazon Bedrock AgentCore 构建了自主安全运营中心方案 Luna,每月可无人工介入解决最多 4000 起安全与风险事件中的 90% 以上。
Greenlight Financial 每月无需人工干预即可解决多达 4,000 起安全和风险案件中的 90% 以上。Greenlight 的 Luna 使用 Amazon Bedrock AgentCore,这是用于大规模构建、连接和优化智能体的基础设施。具体而言,Greenlight 使用 AgentCore runtime(Amazon Bedrock AgentCore 的一项能力)来托管 Luna 的智能体代码。它使用 AgentCore memory(Amazon Bedrock AgentCore 的一项能力)来支持其分层多智能体系统。这避免了在内部构建和运营这些能力的需要。Luna 可在数秒内对暗网泄露卡告警、身份异常和财务风险事件进行分诊。
本文介绍 Greenlight Financial 如何在 Amazon Bedrock AgentCore 上构建自主安全运营中心(SOC)解决方案。我们介绍其多层监督者架构、30 多个专用智能体、用于持续学习的情景记忆,以及从 SOC 用例扩展到财务风险分诊。我们分享生产指标、基础设施决策以及在受监管行业中构建自主安全运营的模式。
Greenlight 需要解决的问题
Greenlight Financial 为家庭提供金融产品:借记卡、储蓄工具以及 Family Hub 和 Pet Tracker 等联网设备。该公司在大型银行相同的监管要求下大规模处理敏感金融数据。
Greenlight 的 SOC 每月从四个主要途径接收 3,000–4,000 条安全和风险告警:
- 暗网泄露卡 – 卡网络和内部威胁情报标记在暗网上发现的 Greenlight 客户卡。
- 身份和访问异常 – 跨身份提供商(IdP)和内部系统的异常登录模式、权限提升和策略违规。
- 基础设施告警 – 来自 EDR(端点检测与响应)、SIEM(安全信息和事件管理)、资产清单及其他可观测性工具的信号。
- 财务风险事件 – 来自卡处理系统的可疑交易模式、合规触发条件和欺诈指标。
每条告警都需要交叉引用多个数据源,分析师才能做出判定。单条暗网泄露卡通知就需要检查卡是否处于活跃状态、与之前的通知去重、审查客户会话数据并检查未结支持工单。此工作流程每起案件需要人工分析师花费 15-30 分钟。每月 4,000 起案件,这个账算不过来。
Greenlight 需要一个能够:
- 以机器速度自主分诊和解决常规案件。
- 将复杂案件连同完整上下文升级给人工分析师。
- 从解决模式中学习,随时间推移提高准确性。
- 在金融服务合规护栏内运行。
架构:Amazon Bedrock AgentCore 上的分层多智能体系统
Greenlight 在 Amazon Bedrock AgentCore 上将 Luna 构建为分层多智能体系统。该架构遵循分层监督者模式,模仿人类 SOC 团队的运作方式。L1 处理数量,L2 处理复杂性。
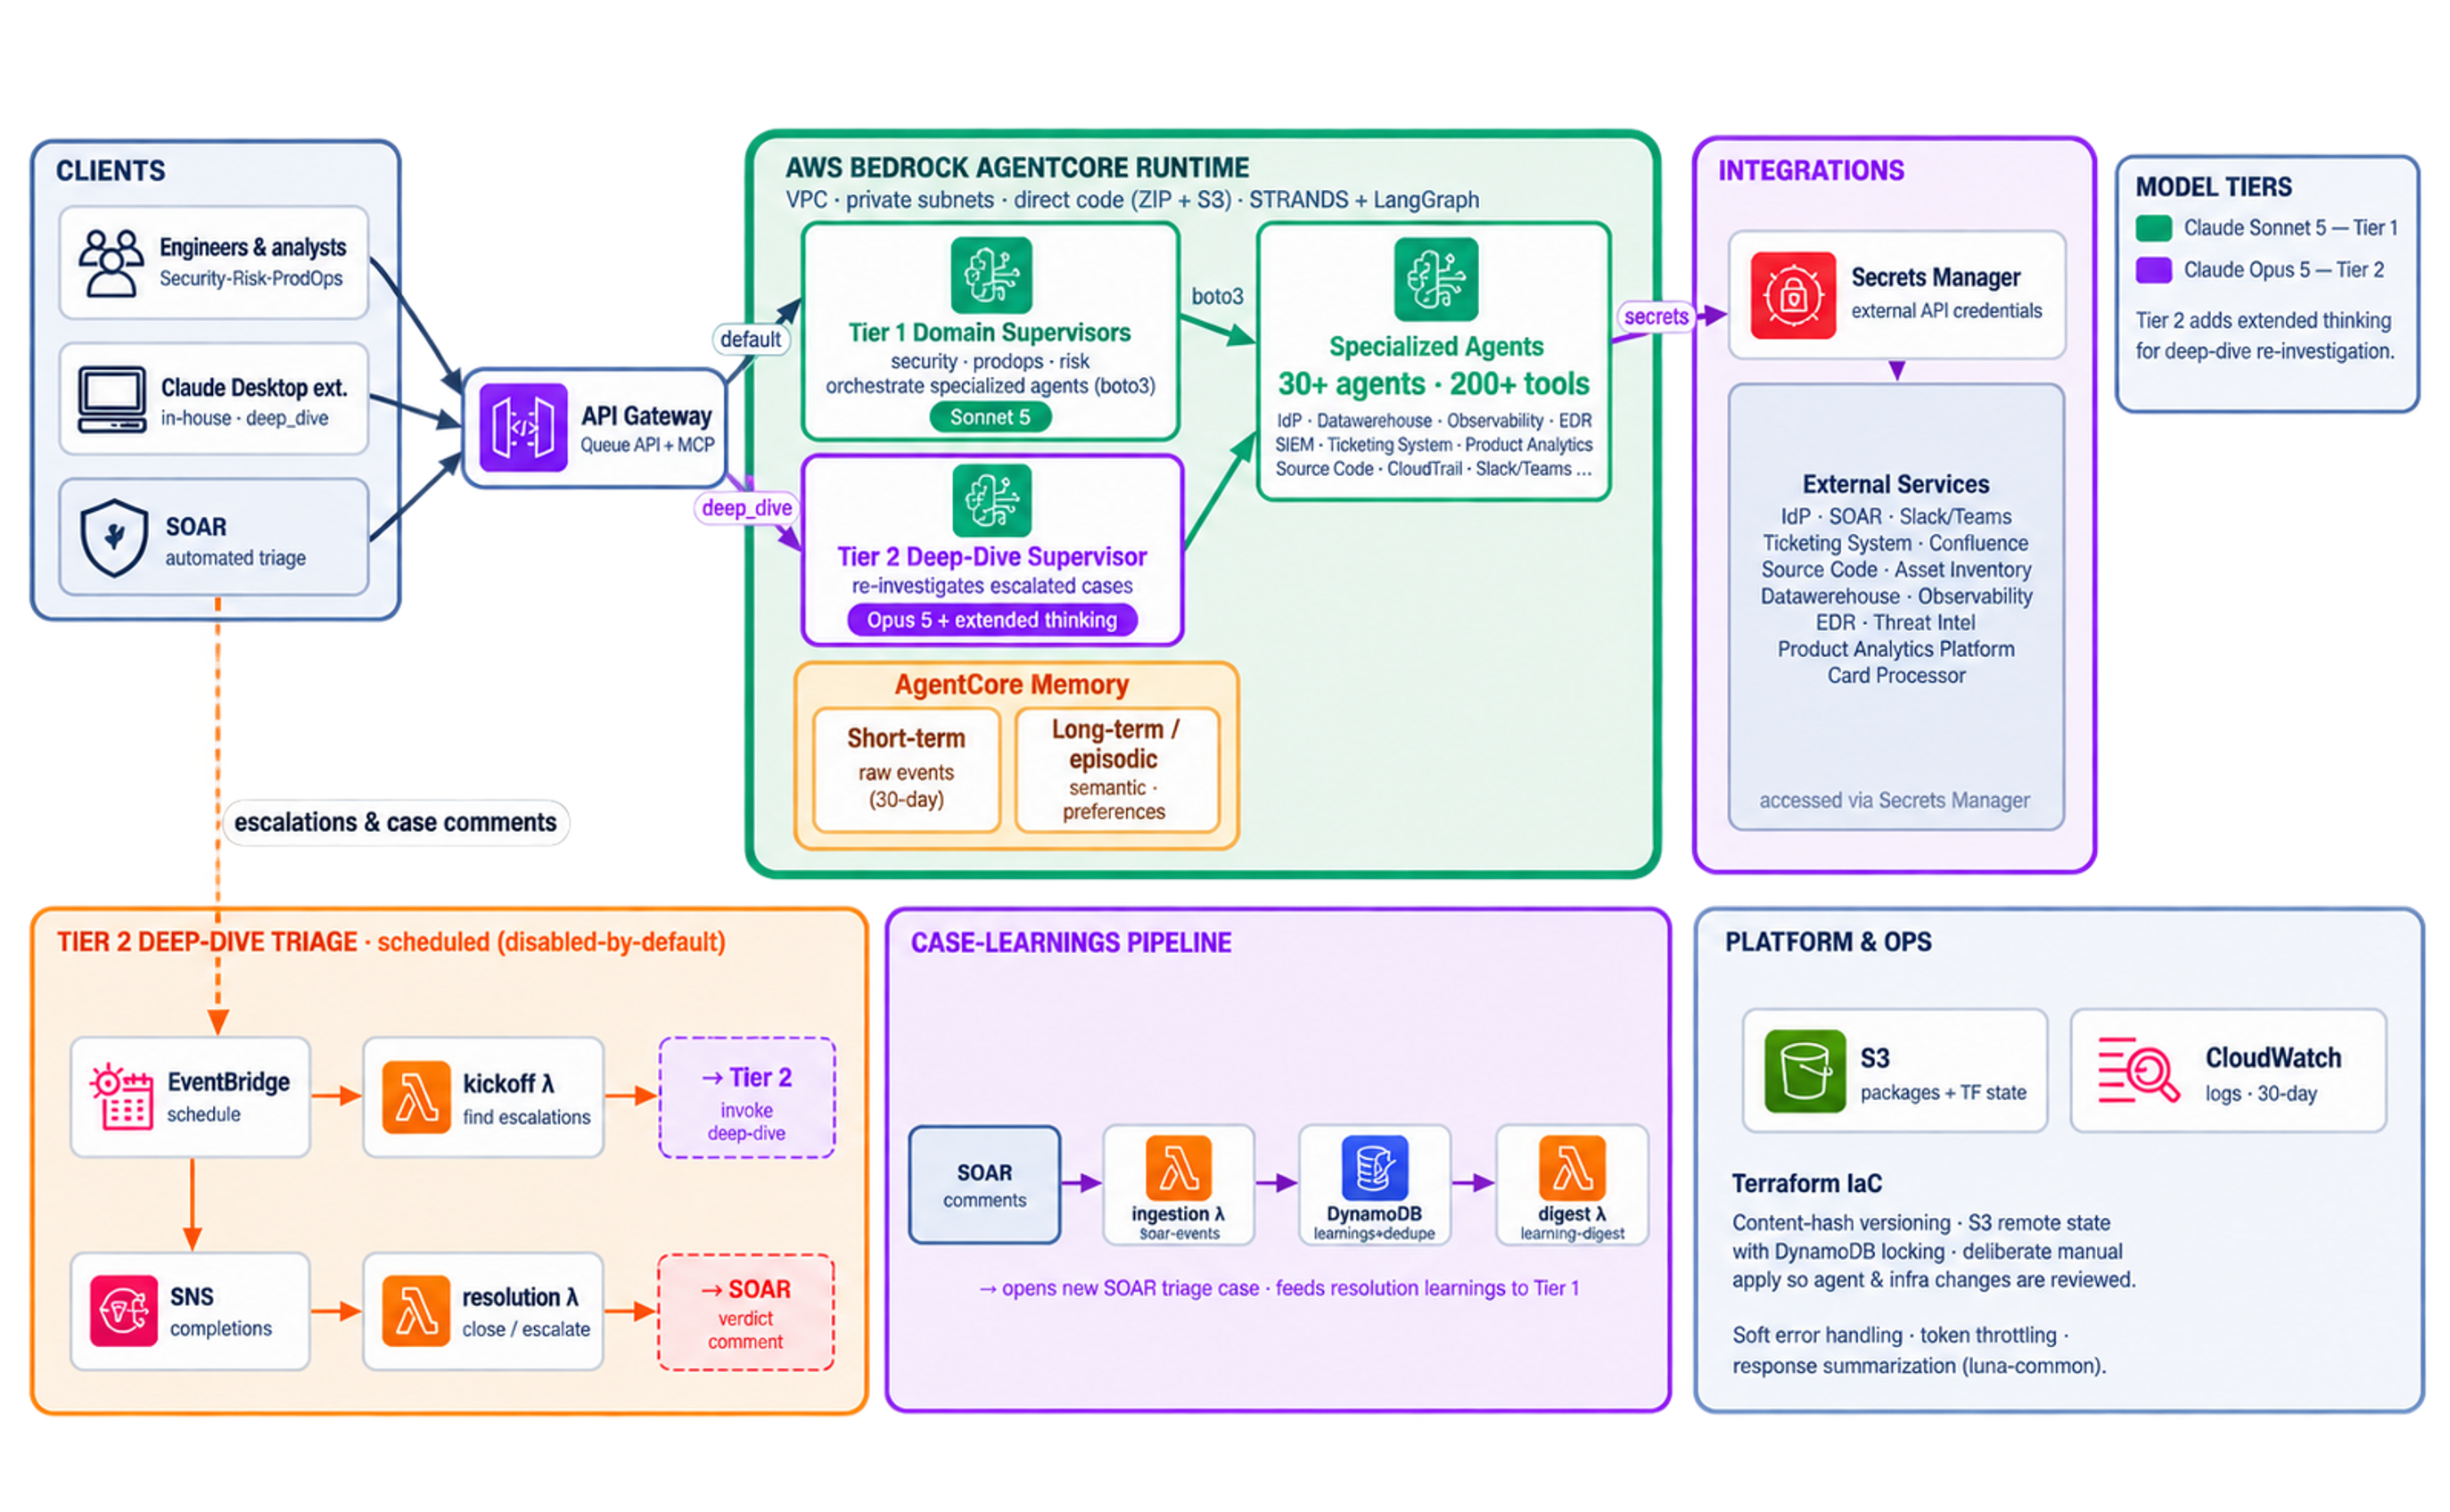
图 1:Luna 在 Amazon Bedrock AgentCore 上的分层监督者架构
第 1 层监督者:大批量分诊
Tier 1 主管使用一个可通过 Amazon Bedrock 获取的高级语言模型,该模型运行在 Amazon Virtual Private Cloud(Amazon VPC)内的 Amazon Bedrock AgentCore 运行时上。该运行时使用私有子网,并通过 ZIP 文件和 Amazon Simple Storage Service(Amazon S3)直接部署代码。它通过编排 30 多个专用代理来处理传入案例的初步分诊:
| 领域 | 代理的职责 |
| 身份与访问 | 检查登录历史、MFA 状态、会话异常 |
| 端点检测 | 拉取端点告警、进程树、IOC 匹配 |
| 可观测性 | 将基础设施指标与告警时间关联 |
| 资产清单 | 映射受影响资产、归属关系、暴露面 |
| 数据分析 | 查询历史模式和基线偏差 |
| 支付处理 | 验证卡状态、交易历史、账户状态 |
| 客户体验 | 审查事件发生时间附近的客户会话行为 |
| 客户支持 | 检查相关的未结工单、既往投诉 |
| 代码与仓库 | 追踪与告警相关的代码变更 |
| 项目跟踪 | 将事件关联到近期部署或已知问题 |
| 威胁情报 | 用外部威胁上下文丰富 IOC |
| 自动化(SOAR) | 执行已批准的修复剧本 |
Tier 1 主管通过两条路径接收案例:Amazon API Gateway(对外暴露 Luna Queue API 和 Model Context Protocol(MCP)端点)以及用于自动告警摄入的 Tines SOAR。它根据告警类型确定要调用哪些专用代理,综合其发现并给出结论。常规案例的中位分诊时间为个位数秒。
Tier 2 主管:深度调查
超出 Tier 1 置信度阈值的案例会升级到 Tier 2 主管,该主管使用Amazon Bedrock 上的高级基础模型,具备扩展推理能力。该代理处理需要多步推理的 10% 案例:
- 以更深入的跨源关联重新调查升级案例。
- 通过
boto3调用专用代理,并使用扩展的上下文窗口。 - 跨 3–5 个数据源串联推理以确定因果关系。
- 生成带有证据链的详细调查报告,供人工审查。
Tier 2 主管按计划运行,使用 Amazon EventBridge 速率触发器和 Amazon Simple Notification Service(Amazon SNS)队列完成通知来批量处理升级案例,并对 Tier 1 升级的紧急案例按需运行。
不同角色的入口点
不同团队以不同方式使用 Luna,因此该应用提供三个入口点。这些入口点从全自动告警摄入到交互式按需调查不等。每个入口点对应一个角色及其工作到达的方式:
- Tines SOAR – 主要流量驱动因素。自动告警摄入将案例直接送入 Tier 1。
- 安全、风险和 ProdOps 工程师 – 直接 API 访问,用于临时调查请求。
- Claude Desktop 扩展 – 面向值班工程师的基于聊天的界面。工程师打开扩展,描述想要调查的内容,Luna 即可在完全工具访问权限下执行深度调查。
记忆与学习:Luna 如何随时间变得更智能
记忆层构建在 AgentCore memory 之上。这一层是 Luna 区别于无状态分诊工具的关键。它支持模式识别、去重和持续提升准确性。
情景记忆(30 天滚动窗口)
存储近期事件和解决结果。当新告警到达时,Luna 会检查:“过去 30 天内我见过这种模式吗?当时的判定是什么?这是否是已知行为,我应该将其加入允许列表?”
具体示例: Greenlight 的一个基础设施角色每周二凌晨 3 点为计划维护生成特定的访问模式。如果没有记忆,Luna 每周都会标记此问题。借助情景记忆,Luna 在首次解决后了解到该模式是预期行为,并自动将其加入允许列表。
长期记忆
在 30 天窗口之外持久保存语义偏好和解决模板:
- “这种访问模式是预期行为,因为这就是该角色的用途。”
- Greenlight 的历史案例数据显示:“来自该特定暗网来源的卡片误报率为 73%——优先进行去重。”
- 针对重复案例类型的解决模板,编码了机构知识。
案例学习流水线
一条专用流水线将解决结果反馈回系统:
- 摄取 – AWS Lambda 函数从 Tines 事件中捕获每个案例的解决结果。
- 学习 + 去重 – DynamoDB 存储解决模式并对相似案例去重。当 Luna 以相同方式解决一个案例三次时,会将其记录为已确认的模式。
- 摘要 – Lambda 函数将新的学习内容处理为可操作的上下文,供主管在推理时使用。
- 反馈循环 – 解决学习内容反馈到 Tier 1,逐步提升首次通过准确率。
该流水线将 Luna 的自主解决率从 83%(仅 Tier 1)提升至 90% 以上(Tier 1、Tier 2 和学习内容)。
从 SOC 扩展到金融风险分类
在 SOC 部署后的两个月内,Greenlight 将 Luna 扩展到金融风险评估。架构变更很小:新的专用代理和风险领域主管层叠加在现有基础设施之上。
暗网泄露卡工作流
当 Greenlight 客户的卡片出现在暗网上时,Luna 自主执行此工作流:
- 摄取 – 威胁情报提供商(Mastercard、内部数据源)报告泄露的卡号。
- 验证 – Luna 查询 Galileo:这张卡属于 Greenlight 吗?当前是否活跃?最近的交易历史是什么?
- 去重 – DynamoDB 检查:这是重复通知吗?这张卡是否已被修复?多个提供商经常报告同一泄露事件。
- 交叉引用 – 查询 Mixpanel 获取客户会话异常,查询 Zendesk 获取相关工单,并进行内部欺诈评分。
- 评估并行动 – 确定风险等级。低风险:记录并监控。中风险:标记待审查。高风险:连同完整证据链升级给人工分析师。
Greenlight 每天收到数百条泄露卡通知。Luna 在几秒内处理每一条。人工分析师做同样的工作——登录 Galileo、检查 DynamoDB、打开 Mixpanel、搜索 Zendesk——每张卡需要 15-30 分钟。
结果
下表追踪了 Greenlight 安全运营在 SOC 最关注的指标上的表现。它比较了三个阶段:Luna 之前的人工分类、Tier 1 自动化,以及完整的 Tier 1 和 Tier 2 系统。
| 指标 | Luna 之前 | 使用 Tier 1 | 使用 Tier 1 和 Tier 2 |
| 自主解决率 | 0%(全部人工) | 83% | 超过 90% |
| 每月处理案例数 | 3,000-4,000 | 3,000-4,000 | 3,000-4,000 |
| 分诊中位时间(常规) | 15-30 分钟 | 秒 | 秒 |
| 人工分析师升级 | 100% 的案例 | 17% | <10% |
| 成本规避 | 基线 | 显著 | 相当于多名全职员工 |
| 风险降低 | 基线 | 更快的检测 | 一致的 24/7 质量 |
预计节省的分析师时间:
根据 Greenlight 的案例量和人工处理时间测量,处理 4,000 个案例、每个耗时 15–30 分钟,每月大约需要 1,000–2,000 个分析师小时。Greenlight 报告称,Luna 自主解决了其中超过 90% 的案例,每月估计避免了 900–1,800 小时的常规人工工作。分析师可以转而专注于需要人工判断的案例。
风险降低来自两个因素:速度(秒级而非分钟级,缩短了暴露窗口)和一致性(Luna 在周六凌晨 3 点应用的分诊逻辑与周二上午 10 点相同,没有疲劳,也没有走捷径)。
构建 Luna 的五点经验
构建 Luna 并将其从安全运营扩展到金融风险,为在受监管环境中构建多智能体系统的团队揭示了五点经验:
1. 从有边界的领域开始,然后横向扩展
Greenlight 从安全分诊开始,因为成功标准很明确:正确解决案例或升级。在 83% 解决率下证明该模式可靠后,扩展到金融风险需要添加新的专业智能体和风险领域主管,而不是重建架构。
2. 镜像你的人类团队结构
Tier 1/Tier 2 模式直接映射到 SOC 团队已有的运作方式。L1 分析师用剧本处理大量案例。L2 分析师用调查技能处理复杂案例。这使得与安全团队建立信任的速度更快。他们凭直觉就能理解这个模型,因为它与他们自己的升级逻辑相匹配。
3. 记忆的价值会复利增长
情景记忆和长期记忆层是 Luna 从 83% 提升到 90% 以上的关键。每个已解决的案例都会教给 Luna 一些东西:新的允许列表模式、已确认的误报来源、解决模板。运行 6 个月后,Luna 已积累的机构知识,一个新的人类分析师需要数月才能建立。
4. 先分诊,后行动
在受监管环境中,Greenlight 将 Luna 设计为分诊和推荐,而不是在没有明确策略批准的情况下采取自主修复行动。风险扩展遵循同样的原则。Luna 提供支持其建议的证据。在这种人在回路模型中,由人类分析师或经批准的自动化策略授权并执行修复。这种分离满足了 Greenlight 的合规要求,并与风险团队建立了信任。
5. 跨领域共享专业智能体
当 Greenlight 扩展到金融风险时,他们复用了现有的专业智能体(Datadog、Zendesk、Mixpanel),并添加了领域特定的智能体(Galileo、欺诈评分)。检查 Zendesk 工单以处理安全案例的同一个智能体,也会为风险案例检查这些工单。这降低了维护开销,并有助于保持跨领域的一致性。
基础设施栈
Luna 完全运行在托管 AWS 服务上。Amazon Bedrock AgentCore 是编排运行时,栈的其余部分处理调度、消息传递、状态、密钥和集成。下表列出了每个服务及其在基础设施中的角色:
| 服务 | 角色 |
| Amazon Bedrock AgentCore | 多智能体编排运行时。VPC 部署、私有子网、通过 ZIP 和 S3 直接提供代码 |
| Amazon EventBridge | 基于速率的定时触发器,用于 Tier 2 深度排查分诊周期 |
| Amazon SNS | 队列完成通知与层级间通知路由 |
| Amazon DynamoDB | 经验存储、案例去重、解决模式持久化 |
| Amazon S3 | 智能体包与 Terraform 状态管理 |
| Amazon CloudWatch Logs | 审计追踪与合规证据保留 30 天 |
| AWS Secrets Manager | 外部 API 凭证 |
| AWS Lambda | 摄取、解决后处理、启动和摘要函数 |
| Amazon API Gateway | Luna Queue API 与用于外部集成的 MCP 端点 |
Greenlight 接下来要构建的内容
在安全与风险基础之上,Greenlight 正在将 Luna 的多智能体模式扩展到新的运营领域和工具中:
- 全面风险领域覆盖 – 面向财务和业务风险案例的自主分诊(进行中,约一个月前上线)。
- 产品运营 – 探索使用 AWS DevOps Agent 进行事件调查、根因分析和缓解指导。Greenlight 还在评估 Luna 现有智能体在能力重叠的情况下如何支持运营调查。
- 自定义运营工作流 – 探索 AWS DevOps Agent 自定义智能体、技能和 Model Context Protocol 集成,用于可重复的运营工作流并访问 Greenlight 的内部工具。
- AWS DevOps Agent 与技能 – 结合 AWS DevOps Agent 的 UI 和技能框架,用于脚本执行工作流(90 秒执行时间限制)。
- Well-Architected 审查 – 探索 Model Context Protocol 服务器,用于依据 AWS 最佳实践进行自动化基础设施评估。
结论
根据 Greenlight 的生产环境测量,Luna 自主解决了公司超过 90% 的安全和风险案例,每月处理多达 4,000 个案例。需要额外判断的案例会升级给人工分析师。这种人机协同的方法使 Greenlight 能够自动化常规分诊,同时保留对修复决策的控制。
其他受监管行业的团队可以通过从有边界的用例开始、定义明确的升级标准,并随着系统成熟添加专用智能体和记忆,来应用同样的方法。在初始模式被证明可靠后,团队可以将其扩展到相关的运营领域。
如需了解更多,请访问 Amazon Bedrock AgentCore 产品页面 和 Amazon Bedrock AgentCore 文档。
关于作者

Adam Maksimuk
Adam 是 Greenlight 的高级员工安全工程师,负责设计智能体 AI 系统。他自 2023 年起构建生产 AI 系统,先后在 Navan 和现在的 Greenlight 工作,期间交付了多代自主智能体。Adam 专注于将大型语言模型应用于事件响应、运营自动化和检测工程。

Gaurav Begwani
Gaurav 是 Greenlight 的基础设施与安全运营副总裁,负责领导云基础设施、企业韧性和安全战略。在二十多年的时间里,他在高增长公司中构建并扩展了安全工程、攻击性安全、全球安全运营和威胁检测项目。他专注于构建支持快速增长、同时保护客户信任的韧性基础设施,并致力于在安全、生产和 IT 运营领域引领 AI 转型。

Venu Thangalapally
Venu 是 AWS 驻芝加哥的高级解决方案架构师,在云架构、数据与分析、容器和应用现代化方面拥有深厚专长。他与金融服务行业的客户合作,将业务目标转化为安全、可扩展且合规的云解决方案,从而带来可衡量的价值。Venu 热衷于利用技术推动创新和卓越运营。

Mani Teja Nissankararao
Mani Nissankararao 是 AWS 的技术客户经理,为金融服务行业客户提供支持。他帮助银行和金融科技公司在 AWS 上安全、有韧性地运行,优化成本,并在监管护栏内采用生成式 AI。他与工程和安全团队合作,推进云迁移、卓越运营,并将新的 AWS 能力从概念验证推进到生产环境。
来源:AWS Machine Learning Blog · aws.amazon.com