Duco 如何借助 Amazon Bedrock AgentCore 改造金融数据自动化
How Duco transforms financial data automation with Amazon Bedrock AgentCore
Duco 将其智能体 AI 栈重建在 Amazon Bedrock 与 Amazon Bedrock AgentCore 上,在保持各银行数据隔离的前提下缩短了部署时间并降低入驻成本。
金融机构面临一项关键挑战:需要在全球最严格的监管框架下,以速度、准确性和合规性处理海量数据。Duco 是面向金融服务的智能体运营平台,服务一级银行及其他金融机构。它每月为 200 多家客户处理 200 亿笔交易,客户包括前 20 大银行中的 7 家和前 20 大资产管理公司中的 10 家。为跟上数据处理需求增长,Duco 从传统机器学习模型演进到 Amazon Bedrock 和 Amazon Bedrock AgentCore 的智能体 AI 能力。本文分享 Duco 如何在这些服务上重建其智能体 AI 技术栈,缩短部署时间并降低入门成本,同时保持每家银行的数据隔离。
挑战:在受监管环境中扩展智能
Duco 的平台让团队能够利用 AI 和无代码模型自动化关键任务数据流程,处理从数据提取到下游发布的一切工作。它此前已使用传统机器学习模型进行预测性标注和模式识别,帮助银行整合并自动化超过 20,000 个流程。
然而,这些经典机器学习方法存在固有局限。它们需要大量历史数据进行训练,难以应对新场景,并且每个新用例都需要大量定制。最关键的是,它们无法快速适应现代金融运营中多样且不断变化的数据格式和业务规则。
“经典预测模型在一定程度上有效,但不够敏捷或灵活。传统机器学习模型只能放大它们已经学到的东西——它们无法帮助下一步,也无法发现新问题。”
— Rob Gates,Duco 首席架构师兼创新官
解决方案:Amazon Bedrock 和 Bedrock AgentCore
Duco 做出战略决策,采用 Amazon Bedrock 以获得对基础模型的托管访问,并采用 Amazon Bedrock AgentCore 大规模运行智能体。这不仅仅是技术升级,更是其系统理解、推理和处理金融数据方式的根本转变。
关于 Amazon Bedrock 和 Bedrock AgentCore
Amazon Bedrock 是一项完全托管服务,通过单一 API 提供来自领先 AI 公司的高性能基础模型选择,并提供广泛能力,以安全、隐私和负责任 AI 构建生成式 AI 应用。了解有关 Amazon Bedrock 的更多信息。
Amazon Bedrock AgentCore 是用于大规模构建、连接和优化 AI 智能体的平台。可使用任何开源框架和任何模型进行构建。通过内置的身份验证和访问控制,将智能体连接到您的工具和数据。通过跟踪和评估,监控并改进生产中的智能体。AgentCore 处理基础设施,让您专注于智能体逻辑而非后端管道,并在不放弃开源灵活性的情况下获得企业级安全性和可靠性。
在 Amazon Bedrock AgentCore 产品页面上了解更多信息。
为什么选择 Amazon Bedrock?
多个因素使 Amazon Bedrock 成为 Duco 受监管金融服务行业(FSI)环境的理想选择:
- 安全与合规优先:借助 Amazon Bedrock,客户数据保留在 AWS 环境内,且不会用于训练模型。通过其虚拟私有云(VPC)中的私有端点,Duco 可以连接内部系统,同时使其完全隔离,这对敏感的金融数据处理至关重要。
- 模型灵活性:通过单一 API 即可访问来自 Amazon Nova 2 系列、Anthropic、OpenAI、Cohere、Meta 和 Mistral AI 的领先基础模型,这意味着 Duco 可以为每项任务选择合适的模型。Duco 只需更改配置参数即可在模型之间切换。
- 专为金融服务打造:Amazon Bedrock 提供金融服务所需的强大治理控制和合规框架,在避免基础设施复杂性的同时保持一线银行所要求的安全标准。
选择 AgentCore 作为运行时
Duco 现有的智能体基础设施构建在 LangChain 和 LangGraph 之上,两者均已投入生产使用。在评估其智能体工作负载的运行时选项时,AgentCore 凭借三个关键原因成为明确的选择:
- 与现有原语兼容:AgentCore 与 Duco 现有的 LangChain 和 LangGraph 代码完全兼容,因此大多数现有代码无需修改即可继续工作。
- 托管运行时:AgentCore 提供全托管运行时,无需 Duco 自行运行智能体基础设施,从而减轻了工程团队的运维负担。
- 适合受监管环境:AgentCore 具备内置的安全与合规控制,满足在受监管金融服务环境中部署的严格要求。
多租户架构:设计即隔离
Duco 的平台以多租户软件即服务(SaaS)形式运营,具有严格的租户隔离(图 1)。这对受监管机构而言是不可妥协的要求。该架构在每一层都体现了这一点,从底层云基础设施一直到 AI 智能体运行时。
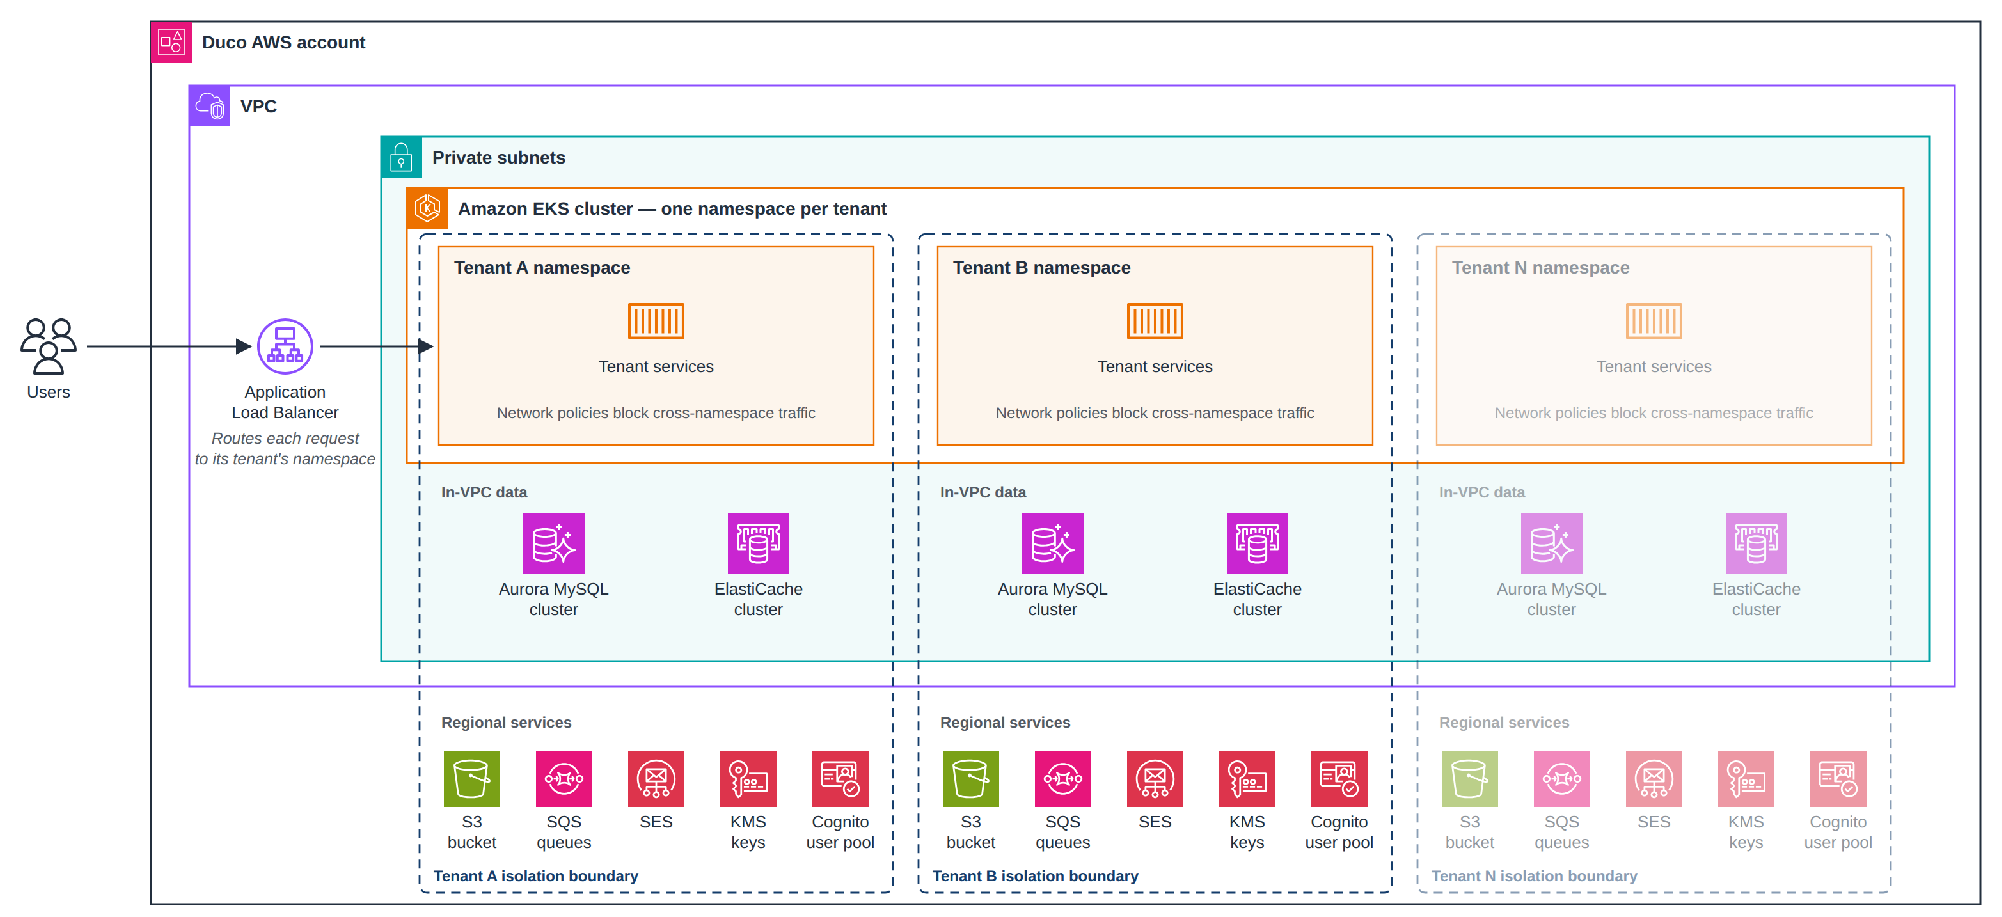
图 1:多租户架构
基础设施层
- Amazon Elastic Kubernetes Service(Amazon EKS)集群采用每租户一个命名空间的隔离和网络隔离,有助于在 Kubernetes 层保持工作负载分离。
- 每租户专用 AWS 服务:每个租户都获得专用的 Amazon Aurora MySQL 数据库、Amazon Simple Storage Service(Amazon S3)存储桶、AWS Key Management Service(AWS KMS)加密密钥、Amazon Simple Email Service(Amazon SES)和 Amazon Simple Queue Service(Amazon SQS)消息栈、Amazon ElastiCache 层以及 Amazon Cognito 用户池。客户之间零共享数据基础设施。
- 每租户自动扩缩容有助于将某个客户的计算密集型工作负载对另一租户性能的影响降至最低。
安全与访问控制
隔离通过身份和基础设施双重强制执行,用户与其数据之间的每一跳都经过身份验证(图 2):
- 租户范围的身份验证:每个请求都携带由该租户专用 Cognito 用户池签发的 JSON Web Token(JWT),在智能体逻辑运行之前,由 AgentCore 运行时的入站授权器(Amazon Bedrock AgentCore 的一项能力)进行验证。
- 网关中介的工具访问:智能体只能通过租户专用的 AgentCore Gateway 访问工具,该网关是 Amazon Bedrock AgentCore 的一项能力,负责将调用转发至租户运行在 Amazon EKS 中基于容器的 Model Context Protocol(MCP)服务。
- 端到端用户身份:用户身份会传递至下游服务,每个 MCP 服务器都会依据租户的 Cognito 用户池同时验证智能体与用户的身份,因此每次工具调用都以调用用户的身份获得授权,并由受信任的智能体发起。
- 私有网络:各租户共享一个 VPC 和 Amazon EKS 集群,通过命名空间和网络策略实现隔离,私有端点确保发往 Amazon Bedrock 和 AgentCore 的流量始终留在 AWS 网络内。每个租户的 AgentCore 运行时以 VPC 网络模式运行,网络接口位于私有子网中,因此其出站流量进入 VPC 并受安全组管控。
智能体层
隔离原则全面延伸至智能体架构:
- 每个租户一个 AgentCore 运行时和 Gateway:每个租户都由专用的运行时和 Gateway 提供服务,并针对该租户自己的 Cognito 用户池和 Amazon EKS 命名空间进行配置。结合 AgentCore 内置的会话隔离,这意味着客户之间不存在共享的内存、上下文或工具。每家银行独有的 schema、命名约定和机构知识与其他租户完全隔离。
- 按租户划分的 MCP 服务器:每个租户都有自己的一组 MCP 服务器,提供特定于服务的能力,并在启动时动态发现。
该架构有助于维持这样一种模式:每个智能体只能访问一家银行的数据、上下文和推理,从而促进银行间上下文的真正隔离。
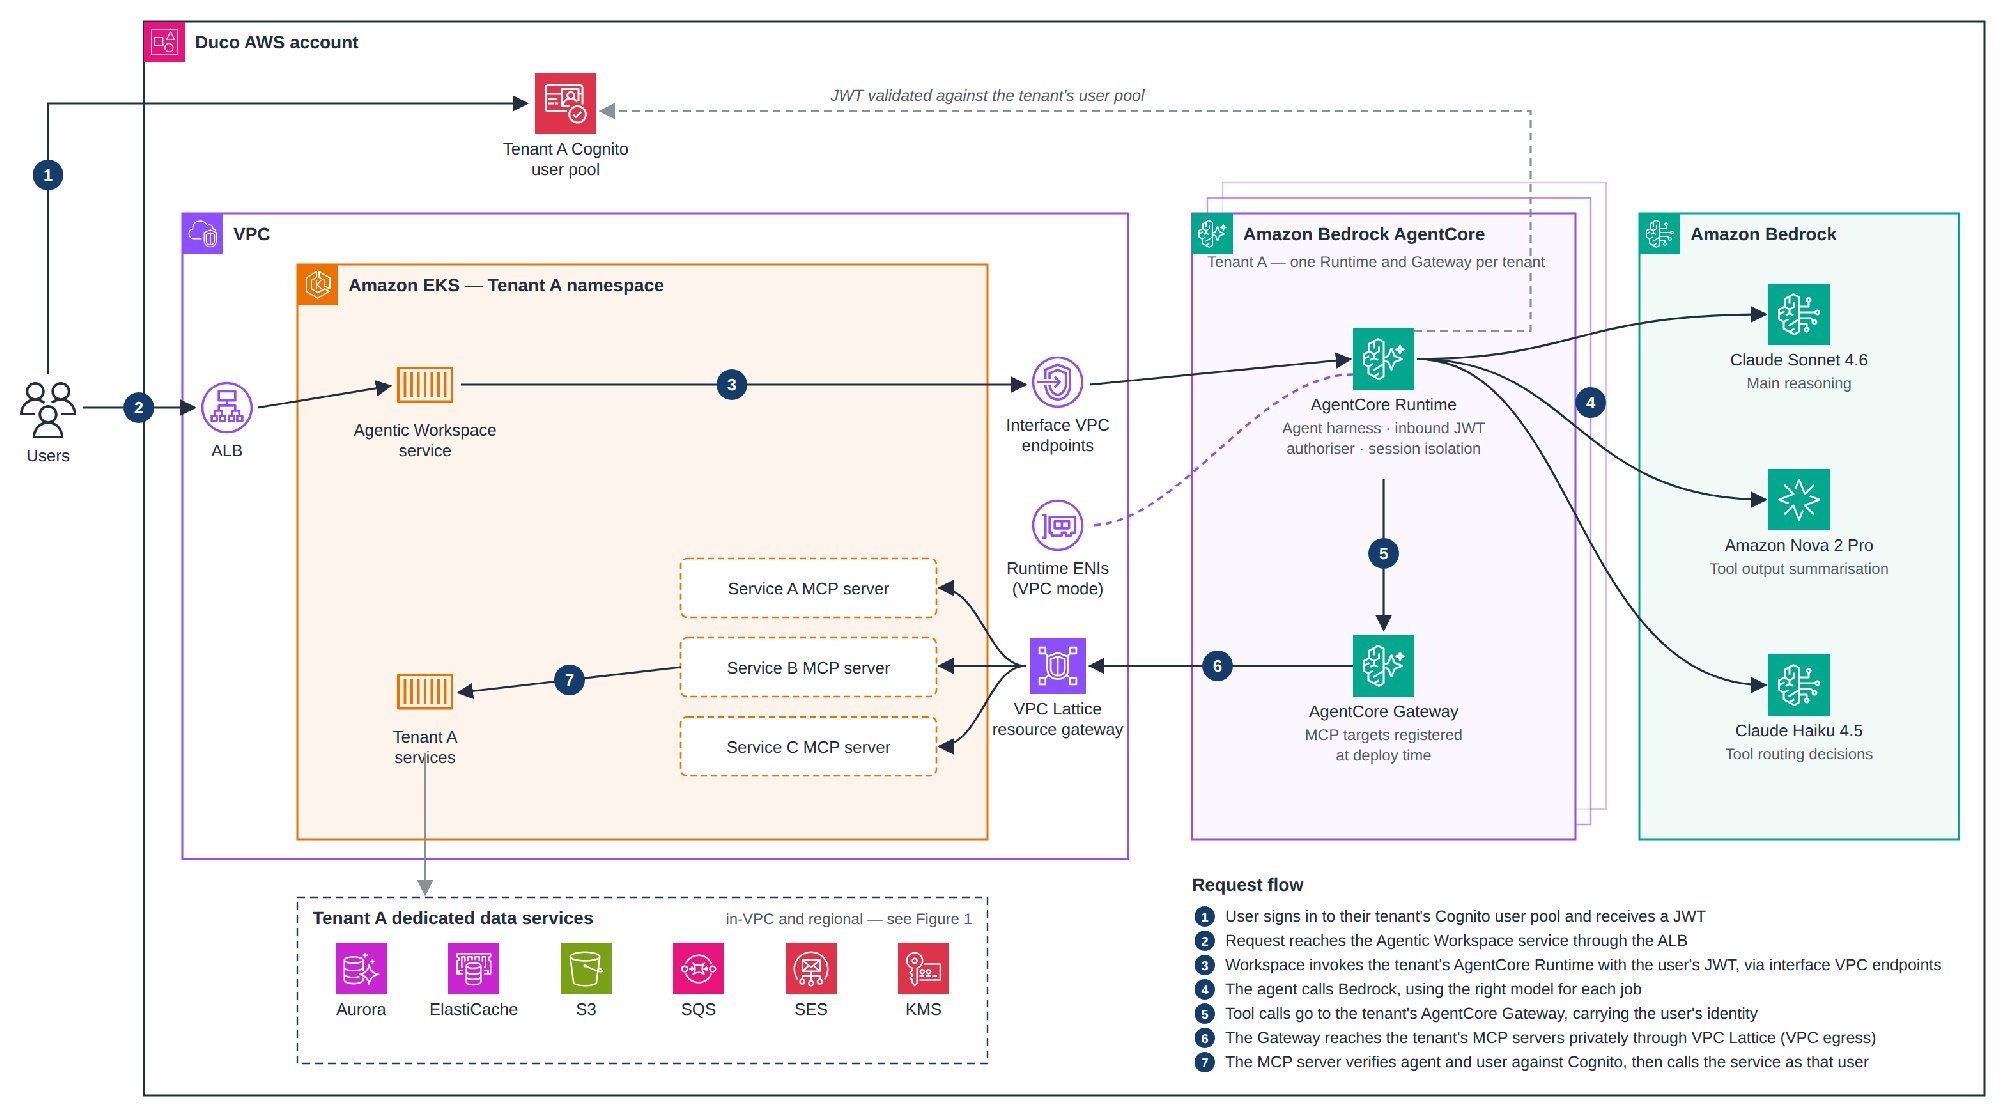
图 2:高层架构
多模型策略
Duco 并不绑定单一基础模型,而是为每项任务选用合适的模型,将其智能体设计中的每个角色分配给最适合的模型。这种方法通过将合适的模型能力匹配到每个具体工作负载,同时实现质量与成本效率:
| 模型 | 主要角色 | 使用场景 |
| Anthropic Claude Opus |
规划智能体 | 用于复杂推理与理解,为其他智能体预先制定可执行的计划 |
| Anthropic Claude Sonnet | 主要推理与复杂决策 | 异常调查、对账逻辑、规则解读 |
| Anthropic Claude Haiku | 轻量级工具路由决策 | 快速路由选择、低延迟分类、高成本效益的初步分诊 |
| Amazon Nova 2 Pro | 工具输出摘要 | 压缩 MCP 工具响应,为分析师生成可读的摘要 |
这种多模型方法在架构上支持在不中断技术栈的情况下更换模型,这在模型能力快速演进的格局中至关重要。
解决上下文膨胀:MCP 技能架构
Duco 最重要的技术创新之一,解决了任何构建生产级智能体系统的人都熟悉的一个挑战:上下文窗口管理。
问题
通过 AgentCore Gateway(它为每个底层 Duco 服务前置一个独立的 MCP 服务器),每个租户暴露 300–400 个工具,在工作开始前约有 200,000 个 token 的工具描述被加载到上下文中。这导致了上下文过载:随着对话变长,响应质量下降,模型也丢失了先前推理的线索。团队强调,感觉智能体能力下降本身并不足以作为证据。在做出工程决策之前必须运行评估。
解决方案:按需加载技能
Duco 利用 MCP 资源类型创建了一套技能架构,将工具描述移出静态上下文,仅在需要时加载:
skill:// resources— 仅在需要某项技能时才按需加载工具描述。system:// resources— 在运行时组合的动态系统提示词部分,使基础系统提示词保持精简。ui:// resources— 与操作工具隔离的 UI 专用资源。
在 Duco 的智能体框架中实现的三个新元工具,取代了臃肿的工具描述负载:
load_skill— 仅在智能体判断需要某项技能时,按需获取技能描述。find_tool— 定位相关工具,而无需将所有 schema 加载到上下文中。invoke_tool— 在确定所选工具后执行该工具。
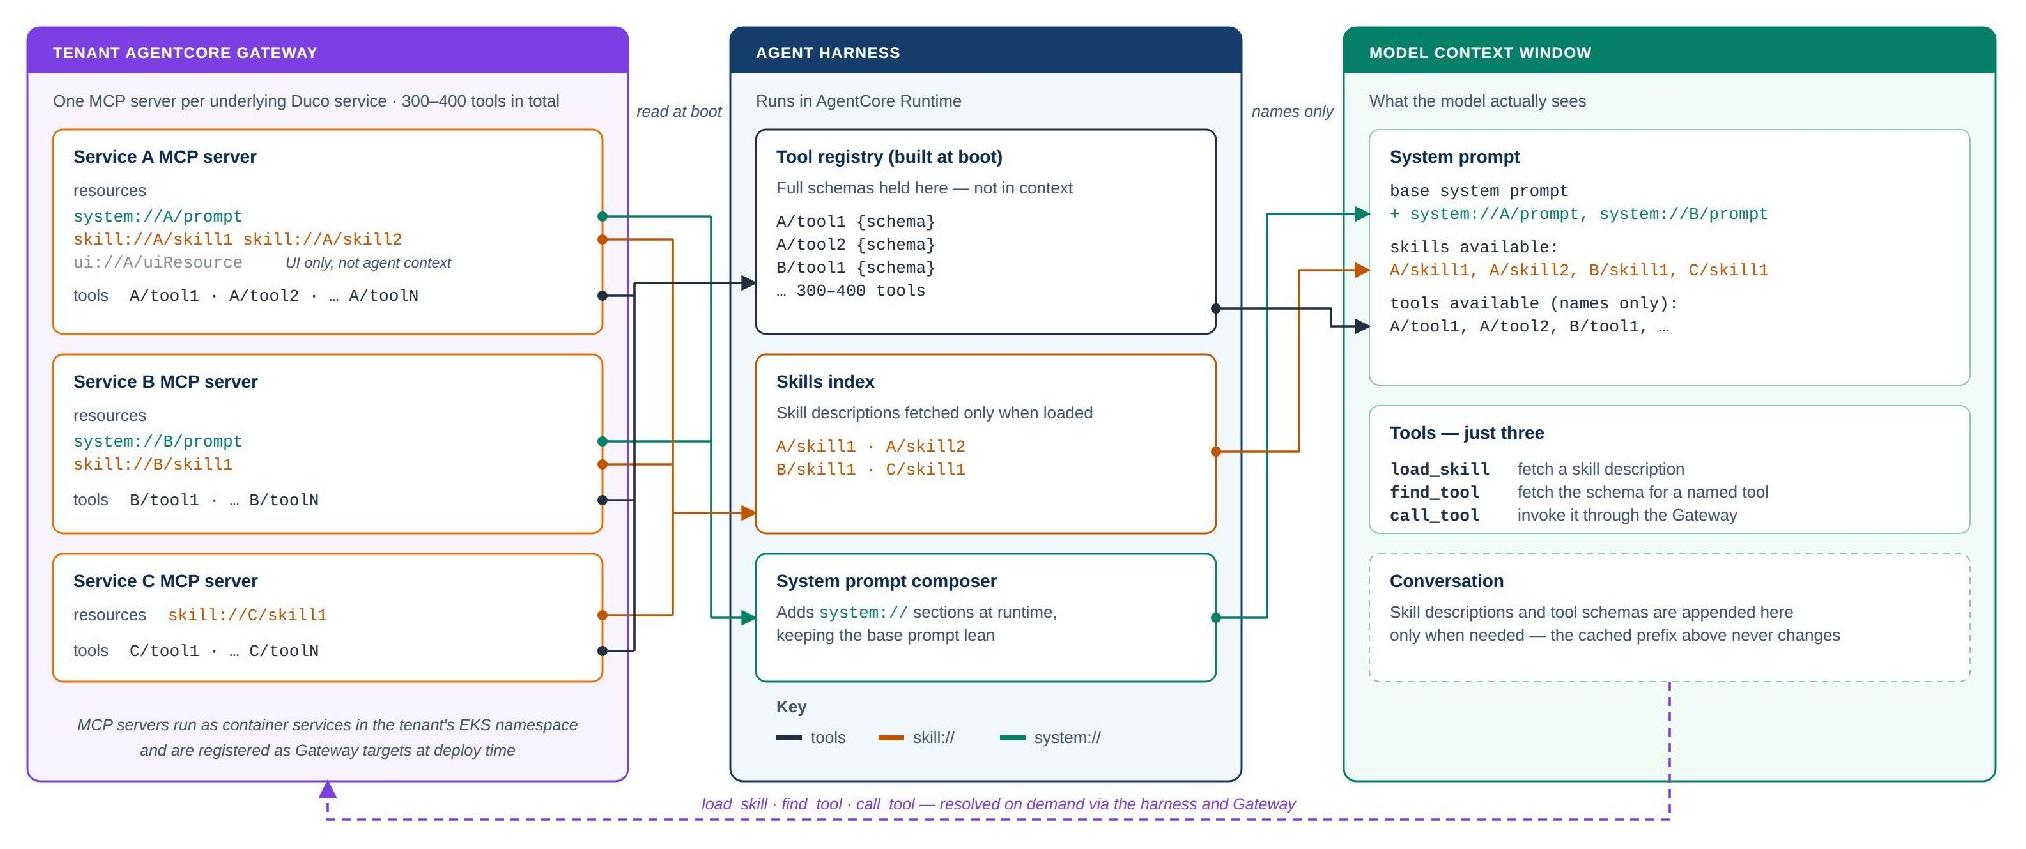
图 3:上下文加载与 MCP 连接
结果
- 上下文减少 90%:通过将工具描述移出静态上下文并限制工具响应的大小,主上下文从 200,000 个 token 减少到约 20,000 个 token。
- 提示词缓存得以保留:静态提示词前缀(系统提示词加上三个元工具)保持小巧稳定,技能加载到对话中而非工具列表中,因此加载技能不会使缓存失效。
- 智能体响应质量显著提升:通过严格的评估框架验证。
- 无需任何基础设施变更:相同的底层模型、相同的工具、相同的任务,但结果可衡量地更好。
MCP 工具发现:部署一个服务,获得一项能力
一项关键的架构决策是在启动时实现 MCP 工具发现。当部署新服务时,其 MCP 服务器作为部署的一部分注册为租户 AgentCore Gateway 上的目标。当智能体启动时,框架会构建一个包含 Gateway 暴露的所有工具的注册表,并仅共享工具名称。随后智能体使用 find_tool 和 invoke_tool 按需发现详细信息并调用工具。因此,智能体自动获得该能力,无需重新部署或重新配置智能体。访问控制由底层服务自身强制执行:由于用户身份通过 Gateway 传递,每次工具调用只有在用户被允许执行该操作时才会成功。
这提供了运维敏捷性:平台团队可以通过部署新的微服务向智能体交付新能力,而无需改动智能体配置或要求停机。对于一个服务 200 多家客户、其运营需求多样且不断演进的平台而言,这种动态能力模型是一项显著的竞争优势。
大规模部署智能体
Duco 采用 Amazon Bedrock 和 Bedrock AgentCore 来支撑两个此前需要大量人工投入的关键工作流:
1. 智能入职
此前,上线新的对账流程是一项手动、耗时的工作,需要投入大量专业服务资源。银行迁移数千个流程往往需要数年时间,速度大约为每周一个。
借助 Amazon Bedrock 和 Bedrock AgentCore,Duco 现在可以:
- 自动理解跨传统系统和现代系统的各种文件格式与数据结构。
- 将现有系统中的传统配置转换为结构化的 Duco 流程。
- 解析数十年前编写、如今已无人完全理解的复杂电子表格宏。
- 以比以往快 10 倍的速度部署新的对账流程。
一家全球性银行的新对账流程上线成本下降了 70%,并通过更好的匹配率和分配规则,使直通处理率提升了 20% 以上。
2. AI 驱动的异常调查
金融机构在系统之间运行数千个质量关卡,每天产生无数异常。传统上,大批分析师会手动调查每一个差异,以判断它是否值得关注、是否已在调查中,或是否代表一种新风险。
Duco 的智能体现在负责调查的“第一英里”:
- 分诊新出现的差异,将可能具有相同根因的相关异常分组。
- 检查上下文,例如某个差异是否已知、是否已在处理中,或是否属于预计会自行消除的时间性差异。
- 调查:从源数据和系统中提取证据,追溯每个不一致的根因——无论是数据质量问题、记录缺失或延迟、映射或参考数据问题,还是真正的数据不匹配——并解释其发生原因。
- 建议一个可供决策的案件:可能的原因、建议的解决方案(如调整、规则变更或升级)、考虑过的替代方案以及支持性证据。
- 路由每个案件给合适的分析师,由分析师审查证据并做出最终决定,所有决定都记录在审计轨迹中。
这种智能体方法之所以表现出色,是因为金融工作流涉及高度多变的信息路径,而这正是基础模型擅长处理的复杂、上下文密集型推理。
在受监管环境中运营
在金融服务中部署 AI 智能体不仅需要技术能力,还需要严格的合规性、可审计性和风险管理。Duco 在 Amazon Bedrock 上的实现通过四项核心原则满足这些要求:
- 全面的可观测性:每个智能体的决策都记录在完整的审计轨迹中。审查人员可以追溯每个决策,以对照监管要求进行检查。
- 人在回路控制:高风险操作需要明确授权,并为超出智能体置信度阈值的复杂场景提供清晰的升级路径。
- 故障安全架构:系统默认优先保护客户而非运营效率,即使智能体遇到边缘情况或意外数据也能保障安全。
- 监管一致性:该平台支持受 SOC 2 和 DORA 要求约束的工作负载,并可按机构进行数据驻留控制。
重要的成果
Duco 采用 Amazon Bedrock 已在客户部署中带来可衡量、可审计的业务影响:
| 10× 更快的对账部署 |
70% 上线成本降低 |
20%+ 直通处理率提升 |
1000 秒 节省的手动调查时间 |
也许最重要的是,Duco 现在拥有了快速创新的基础。构建新的智能体能力不再需要大量的机器学习工程,因此团队可以专注于解决业务问题,而不是管理基础设施。
路线图:人机协作的未来
Duco 的架构设计初衷并非取代员工,而是提升他们。该平台设想了一条清晰的人类角色演进路径,随着智能体能力的成熟:
任务执行者 → 调查员 → 决策者
未来不再是人类执行重复性任务,而是运营团队并行编排多个智能体,人类则基于智能体准备的分析做出最终审批决策。该架构旨在支持智能体之间的通信,包括跨公司场景,即不同金融机构的智能体可以相互协调。
结论
对于受监管的金融机构而言,Duco 的架构表明智能体 AI 不仅可行,而且已经在生产规模上交付成果。Duco 在 Amazon Bedrock 和 Amazon Bedrock AgentCore 上重建了其智能体 AI 技术栈,结合了严格的按租户隔离、为每项任务选择合适的模型,以及将上下文开销降低 90% 的 MCP 技能架构。成果包括对账部署速度提升 10 倍,并且对一家全球银行而言,入驻成本降低 70%,直通处理率提升超过 20%。要构建类似的多租户设置,请先阅读 Amazon Bedrock AgentCore 开发者指南,然后阅读 AWS 机器学习博客上的 使用 Amazon Bedrock AgentCore 构建多租户智能体。关于这项工作背后的运营模式,请参阅 Duco 的 智能体运营:交易后处理的新运营模式。
关于作者

Rob Gates
Rob 是 Duco 的首席架构师兼创新官。他负责设计、构建和运行赋能 Duco 用户的软件和基础设施。Rob 本质上热爱构建和创造。他是 Duco Breakthrough Labs 的推动力量,该实验室激发整个公司的创新。他在跨行业构建高绩效团队和关键任务系统方面拥有超过 20 年的经验。Rob 于 2017 年加入 Duco,并担任过一系列工程领导职务。在其职业生涯早期,他曾在 BAE Systems Applied Intelligence 领导工程团队。

Martin Reah
Martin 是一名高级技术客户经理,与 AWS EMEA ISV 客户合作,热衷于帮助客户最大化云服务的价值,并与更广泛的 AWS 社区分享他们的成功故事。

Suraj Hinduja
Suraj 是 AWS 的高级战略客户主管,帮助英国和爱尔兰的软件公司在 AWS 上扩展和增长。他与金融科技及其他多个行业的客户合作,与每个客户紧密协作,将云愿景转化为可衡量的业务增长。

H Jafari
H Jafari 是 AWS 的战略解决方案架构师,专攻 AI/ML 和智能体 AI。他与英国和爱尔兰的企业软件公司合作,帮助他们在多个行业设计、构建和交付生产就绪的 AI 解决方案。
来源:AWS Machine Learning Blog · aws.amazon.com