如何通过中心化检查将 Amazon Bedrock AgentCore Gateway 接入 hub-and-spoke 网络中的私有 API
Connect Amazon Bedrock AgentCore Gateway to private APIs in a hub-and-spoke network with centralized inspection
Amazon Bedrock AgentCore Gateway 可通过自管理模式的 VPC Lattice resource gateway 接入 hub-and-spoke 网络中的私有 API 和 MCP 服务器,并让双向流量都经过中心防火墙检查。
在许多企业中,中心网络团队拥有每个虚拟私有云(VPC)和子网,VPC 之间的每个流量都必须双向经过中心防火墙。通过 Amazon Bedrock AgentCore Gateway(Amazon Bedrock AgentCore 的一项功能)调用内部 REST API 和 Model Context Protocol(MCP)服务器的代理,也必须满足同样的两项要求。Amazon Bedrock AgentCore 是一个平台,可使用任意框架或模型大规模构建、连接和优化代理。
本文展示了一种同时满足这两项要求的模式。网络团队保留对每个子网的所有权,Gateway 与您的私有 API 和 MCP 服务器之间的流量双向经过中心防火墙。本文介绍了应将 Gateway 用于访问私有目标的 Amazon VPC Lattice 资源网关放置在何处,还介绍了各部分的所有者、六项配置决策,以及确认该模式有效的检查项。
我们在美国东部(弗吉尼亚北部)AWS 区域(us-east-1)构建并测试了该模式,实验环境包含 AWS Organizations 中的三个成员账户和一个管理账户。AWS CloudFormation 模板、测试脚本、测试证据和参考资料(地址规划、完整验证检查、故障排除、配额)位于配套存储库中。请将该模式作为指南,并根据您自己的账户架构进行调整。
本文使用的术语
- 资源网关:Amazon VPC Lattice 进入 VPC 的入口点:位于您所选子网中的弹性网络接口(ENI)。后端会将其地址视为每个连接的源地址。
- 资源配置:一种 VPC Lattice 对象,用于指定资源网关后面的一个后端(此处为内部负载均衡器或 VPC 终端节点 DNS 名称和端口)。您可以通过 AWS Resource Access Manager(AWS RAM)将其与其他账户共享。
- 托管模式和自管理模式:Gateway 目标的两种私有终端节点选项。在托管模式下,AgentCore 为您创建资源网关。在自管理模式下,您创建资源网关并为目标提供资源配置。
何时使用此模式
当以下所有条件均成立时,请使用此模式:
- 网络账户拥有每个 VPC、子网和 AWS Transit Gateway 挂载,并通过 AWS RAM 共享应用程序子网。
- 检查 VPC 中的中心防火墙必须检查进出每个 VPC 的流量。
- 应用程序团队仅管理自己的资源和安全组。
否则,表 1 中的某个选项更合适。
表 1:其他选项更合适的情况。
| 您的环境 | 使用 |
| Gateway 账户可以拥有可访问您工具的子网 | 托管模式 |
| Gateway 与工具之间的流量不需要中心检查 | 自管理模式,如文档所述 |
| 工具可通过公共终端节点访问 | 标准 Gateway 目标 |
我们还考虑了在 AgentCore 拥有的子网中使用托管模式、在每个工具 VPC 或中心终端节点 VPC 中放置资源网关,以及为每个工具使用带 AWS WAF 的面向互联网的负载均衡器。备选方案说明解释了为什么每种方案在这些约束下都不够理想。
集中检查的设计要求
- 网络账户拥有每个子网。Gateway 和应用程序账户仅在通过 AWS RAM 共享给它们的子网中构建。
- VPC 之间的所有流量都双向经过中央防火墙。检查 VPC 中的中央防火墙会检查网关与您的私有 API 和 MCP 服务器之间的流量。
AgentCore Gateway 通过 VPC Lattice 资源网关访问私有目标,而两种私有端点模式对它的放置方式不同。托管模式会在 Gateway 账户中创建它,适合该账户能够拥有其运行所在子网的环境。自管理模式(如文档所述)会将它放在可直接访问后端的子网中,适合不需要在 Gateway 与工具之间进行检查的环境。此环境同时需要这两个条件,因此该模式采用自管理模式并做一处更改。网络账户拥有资源网关,并将其放在通过 AWS Transit Gateway 路由的子网中,因此每个请求和响应都会经过检查 VPC。
解决方案概述
在网络账户中为资源网关提供其自己的 VPC 和子网。不要共享它们,并让后端远离这些子网。通过中转网关路由它们,使 VPC 之间的每个请求和响应都经过防火墙。通过 AWS RAM 与 AgentCore 账户共享每个后端的一个资源配置。图 1 展示了账户、VPC 和流量路径。
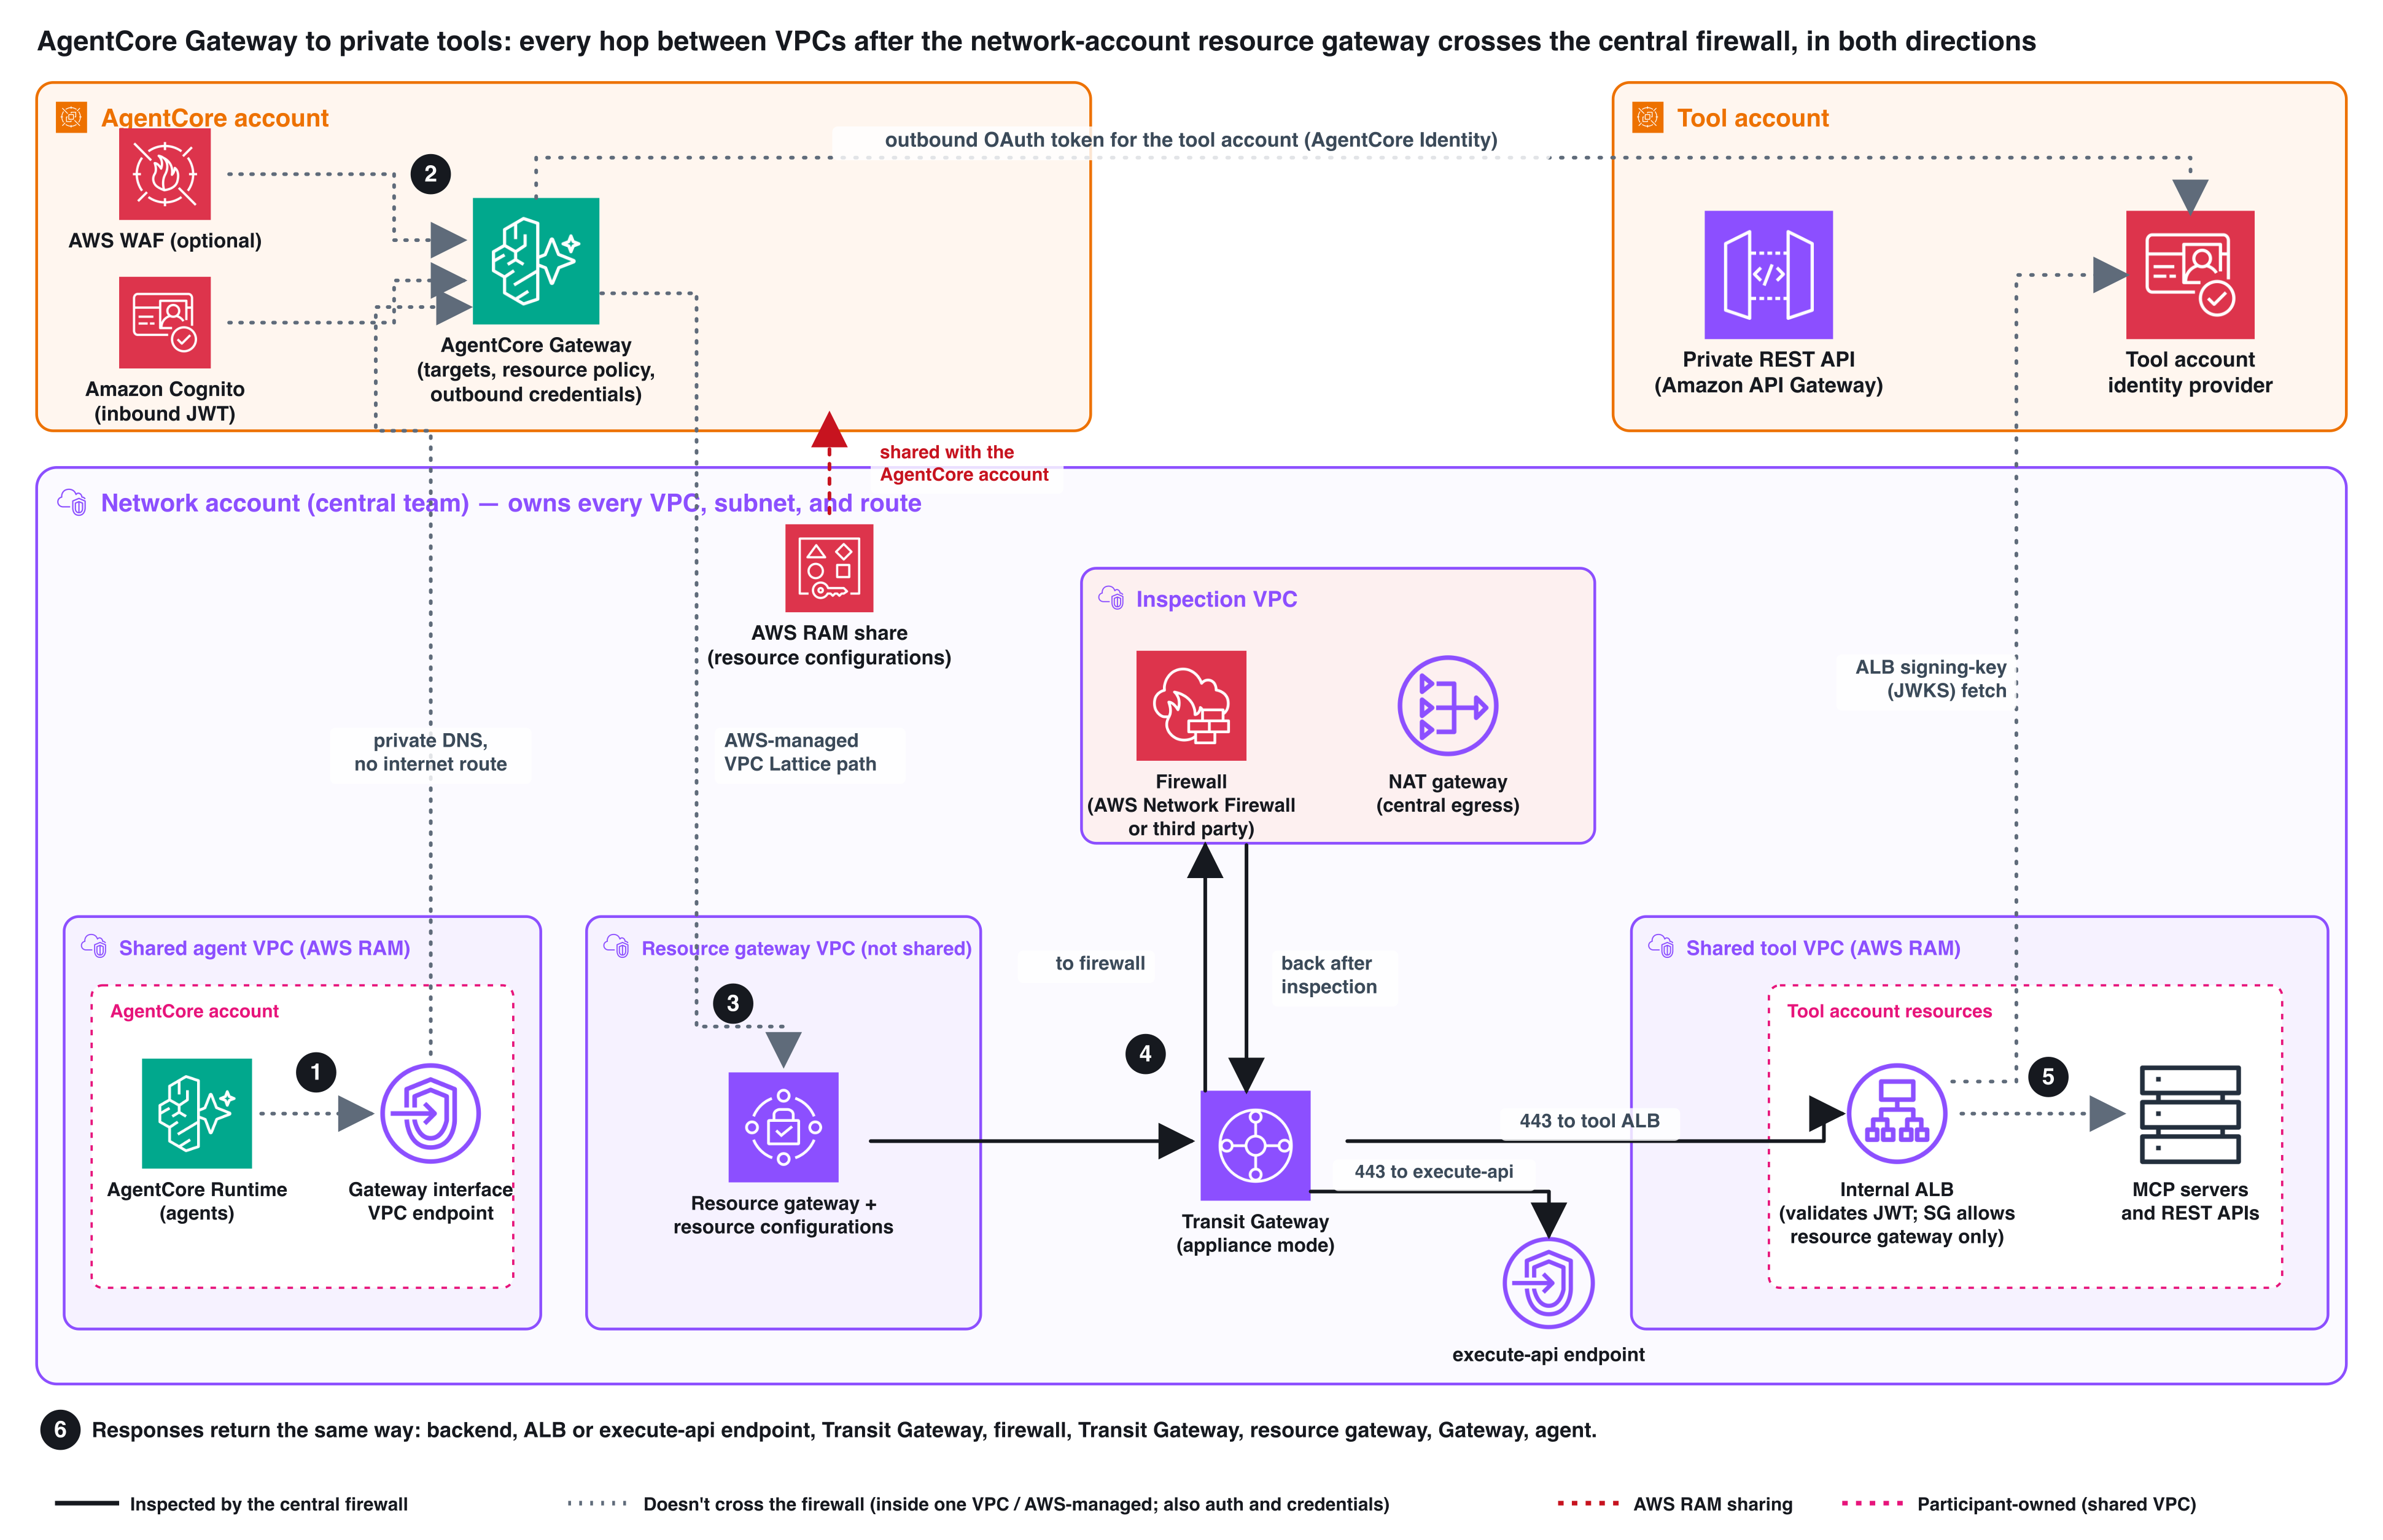
图 1:网络账户拥有每个 VPC 和资源网关。其他账户只拥有它们放置在共享子网中的内容。实线双向穿过防火墙。步骤编号与以下流量路径对应
流量路径
- 代理位于没有互联网路由的共享子网中,调用 Gateway URL。Gateway 接口端点上的私有 DNS 会在代理的 VPC 内解析它。
- 如果附加了 AWS WAF,它会评估请求。Gateway 检查其资源策略和入站 JSON Web Token (JWT),然后选择目标和工具。
- Gateway 获取工具账户的出站 OAuth 令牌,并通过 VPC Lattice 将请求发送到网络账户中的资源网关。
- 资源网关子网路由到中转网关,中转网关将流量通过检查 VPC 发送到工具账户的内部 Application Load Balancer (ALB) 或
execute-api端点。(穿过防火墙。) - ALB 或 Amazon API Gateway 验证令牌并将请求转发到后端。
- 响应沿相同路径返回。(穿过防火墙。)
在 AgentCore 账户中没有中转网关连接的情况下,Gateway 流量如何进入网络账户的 VPC?当您创建目标时,AgentCore 会将共享资源配置与其自己的 VPC Lattice 服务网络关联。然后,VPC Lattice 将该服务网络的连接传递到您 VPC 中资源网关的网络接口。AWS 负责该跳转,从那里开始由您的路由和防火墙接管。
此模式不做什么。在采用它之前,请对照您的要求检查以下限制:
- 无负载检查 – 从 Gateway 到 ALB 的流量是端到端 TLS,并使用 Gateway 验证的证书。防火墙只能看到流元数据和 TLS 服务器名称指示 (SNI),看不到负载。请求内容位于 Gateway、AWS WAF 和 ALB 日志中。
- 某些路段跳过防火墙 – 代理到接口端点的路段以及 Gateway 到资源网关的路段不会经过它。AgentCore 向每个身份提供商发出的令牌请求也不会经过它。
- 工具端没有最终用户身份—— 使用客户端凭证授权时,到达工具的每个调用都携带 Gateway 的客户端身份。要将调用追溯到调用方,请使用 Gateway 应用程序日志中的入站 JWT 声明。
谁负责什么
表 2:谁创建什么。
| 一次性 | 在已连接的 ALB 上新建 API | 新建 ALB 或工具账户 | |
| 网络团队 | 资源网关及其 VPC、子网和路由。防火墙规则。从工具 VPC 到中转网关的默认路由,用于 ALB 的签名密钥获取。网关接口终端节点和策略。AWS RAM 共享 | 无 | 向共享中添加一项资源配置。如果网段是新的,则添加一条防火墙规则 |
| 工具团队 | 一个 ALB 证书,其主题备用名称与 AgentCore 团队使用的目标主机名匹配 | 在其 ALB 上添加一条监听器规则(带 jwt-validation) |
一个内部 ALB 和安全组,以及一个用于 Gateway 的应用客户端(客户端凭证授权,作用域如 tools/invoke) |
| AgentCore 团队 | Gateway、入站授权方、资源策略、可选的 AWS WAF | 每个 API 或 MCP 服务器对应一个 Gateway 目标 | 一个目标,外加一个用于新身份提供商的 OAuth 凭证提供程序 |
在现有目标上新增操作或工具无需新建目标:用 UpdateGatewayTarget 更新 OpenAPI 规范,或对 MCP 服务器调用 SynchronizeGatewayTargets。仓库的构建顺序列出了每个账户中的步骤以及各团队互相传递的值。
先决条件
- 在 AWS Organizations 中有一个组织,并已在 AWS RAM 中启用资源共享。
- AWS Command Line Interface (AWS CLI) 2.37.7 或更高版本,或 AWS SDK for Python (Boto3) 1.43.106 或更高版本,用于
certificateConfigurations参数。 - 对于创建 Gateway 目标的角色:
vpc-lattice:GetResourceConfiguration、vpc-lattice:CreateServiceNetworkResourceAssociation、vpc-lattice:GetServiceNetworkResourceAssociation、vpc-lattice:ListServiceNetworkResourceAssociations和vpc-lattice:AssociateViaAWSService,外加 bedrock-agentcore 目标操作。如果你的组织目前不使用 VPC Lattice,请检查你的服务控制策略(SCP)。 - 在连接到中转网关的中央检查 VPC 中有一个防火墙,并已启用设备模式。
关键设计决策
这些片段摘自实验模板,使用实验的地址规划。RGW_NET 是资源网关子网(10.0.1.0/24–10.0.3.0/24),TOOL_NET 是工具 VPC(10.12.0.0/16),ALB_NET 是其中的 ALB 子网。
决策 1:将资源网关放在网络账户中的专用 VPC 中
在网络账户中为资源网关创建一个专用 VPC,其子网不共享,也没有中央终端节点或后端。将这些子网路由到中转网关。每个信任区域保留一个资源网关。
ResourceGateway:
  Type: AWS::VpcLattice::ResourceGateway
  Properties:
    Name: hub-resource-gateway
    VpcIdentifier: !Ref ResourceGatewayVpc
    SubnetIds: [!Ref RgwSubnetA, !Ref RgwSubnetB, !Ref RgwSubnetC]
    SecurityGroupIds: [!Ref RgwSg]          # egress 443 to application ranges only
    IpAddressType: IPV4

RgwRouteToTgw:
  Type: AWS::EC2::Route
  Properties:
    RouteTableId: !Ref RgwRouteTable
    DestinationCidrBlock: 10.0.0.0/8        # internal ranges go to the transit gateway
    TransitGatewayId: !Ref Tgw
仅在配合 AgentCore 使用时,资源网关每个子网消耗一个 IP 地址,因此小子网就足够了。有两个设置创建后无法更改:Ipv4AddressesPerEni 和 ResourceConfigDnsResolution,因此请提前选择。使用 VPC Lattice 和你的 AgentCore 功能支持的可用区 ID。实验布局列出了 us-east-1 的可用区 ID。
决策 2:每个负载均衡器创建一个资源配置,并通过 AWS RAM 共享
将资源配置指向内部 ALB 的 DNS 名称,并与 AgentCore 账户共享。名称不要以 rcfg- 开头,这是 VPC Lattice 保留的。
ToolsResourceConfig:
  Type: AWS::VpcLattice::ResourceConfiguration
  Properties:
    Name: tools-account-a
    ResourceConfigurationType: SINGLE
    ResourceGatewayId: !Ref ResourceGateway
    ProtocolType: TCP
    PortRanges: ["443"]
    ResourceConfigurationDefinition:
      DnsResource:
        DomainName: internal-tools-alb-1234567890.us-east-1.elb.amazonaws.com
        IpAddressType: IPV4

ShareToAgentCore:
  Type: AWS::RAM::ResourceShare
  Properties:
    Name: agentcore-resource-configs
    AllowExternalPrincipals: false
    Principals: ["<agentcore-account-id>"]
    ResourceArns: [!GetAtt ToolsResourceConfig.Arn]
VPC Lattice 将连接投递到资源配置的域。AgentCore 将目标 URL 的主机名(例如 tools.example.internal)作为 SNI 发送,并据此检查 ALB 证书。证书的主题备用名称必须与该主机名匹配。该主机名无需在 DNS 中解析。
对于私有 API Gateway REST API,将一个资源配置指向网络账户的 execute-api 接口端点。每个 API 的目标使用各自的 URL,并且每个 API 的资源策略必须通过 aws:SourceVpce 允许该端点。在我们的测试中,另一个账户中的第二个 API 通过同一资源配置正常工作,无需更改网络。
决策 3:仅让所需的流量通过防火墙
你的防火墙需要两条有状态允许规则:从资源网关子网到工具 VPC 的 443 端口,以及从 ALB 子网到身份提供商主机名的 443 端口。基于会话的防火墙会放行已允许流量的回复。在实验中,我们使用了 AWS Network Firewall,采用严格的规则顺序和默认操作 Drop established 与 Alert established。使用这些默认值,防火墙会丢弃没有规则放行的客户端到服务器数据包,并放行回复,除非有规则将其丢弃。规则顺序说明解释了其语义。
# Policy: RuleOrder STRICT_ORDER, StatefulDefaultActions [aws:drop_established, aws:alert_established]
pass tcp $RGW_NET any -> $TOOL_NET 443 (msg:"resource gateway to tool VPC"; flow:to_server; sid:100001; rev:4;)
pass tls $ALB_NET any -> any 443 (msg:"ALB to identity provider JWKS"; tls.sni; content:"cognito-idp.us-east-1.amazonaws.com"; nocase; startswith; endswith; flow:to_server; sid:100010; rev:2;)
第一条规则仅允许资源网关子网在 443 端口访问工具 VPC。第二条规则允许 ALB 获取其身份提供商的签名密钥(JSON Web Key Set,即 JWKS),仅限从 ALB 子网发起,且仅限访问身份提供商的主机名。工具 VPC 需要一条指向中转网关的默认路由,以便此获取请求到达中央出口。如果你的身份提供商不是 Amazon Cognito,请替换主机名。在我们的测试中,如果没有此规则,ALB 会返回 HTTP 500,代理会收到 MCP invocation failed。
为了证明回复能够穿过防火墙,我们在放行规则之前添加了一条针对回复方向的丢弃规则:
drop tcp $TOOL_NET 443 -> $RGW_NET any (msg:"PROOF return path blocked"; flow:to_client; sid:100098; rev:2;)随后工具调用会挂起直到超时,防火墙记录了 sid 100098 的 to_client 丢弃。移除该规则后调用恢复。请在你自己的防火墙上运行相同的测试。
决策 4:在内部 ALB 或私有 API 上验证工具账户的令牌
工具账户保留自己的身份提供商(实验中为 Amazon Cognito),并为 Gateway 创建一个应用客户端。在通往后端的每条路径上验证该客户端的令牌。
内部 ALB – 将监听器的默认操作设为固定响应,并在每条转发规则上添加 jwt-validation 操作。将 client_id 固定为 Gateway 的应用客户端,以便同一用户池中的其他客户端被拒绝。
McpRule:
  Type: AWS::ElasticLoadBalancingV2::ListenerRule
  Properties:
    ListenerArn: !Ref Listener                # default action: fixed-response 404
    Priority: 10
    Conditions: [{Field: path-pattern, PathPatternConfig: {Values: [/mcp]}}]
    Actions:
      - Type: jwt-validation
        Order: 1
        JwtValidationConfig:
          Issuer: !Sub https://cognito-idp.${AWS::Region}.amazonaws.com/${ToolPool}
          JwksEndpoint: !Sub https://cognito-idp.${AWS::Region}.amazonaws.com/${ToolPool}/.well-known/jwks.json
          AdditionalClaims:
            - {Format: space-separated-values, Name: scope, Values: [tools/invoke]}
            - {Format: single-string, Name: client_id, Values: [!Ref GatewayAppClient]}
      - Type: forward
        Order: 2
        TargetGroupArn: !Ref ToolsTargetGroup
在我们的测试中,没有令牌的目标、使用另一个身份提供商令牌的目标,以及使用不同应用客户端令牌的目标,在后端运行之前均被拒绝并返回 HTTP 401。代理只看到 An internal error occurred,因此请使用 ALB 访问日志来诊断令牌问题。
私有 REST API – API 密钥不会对调用方进行身份验证,因此请为每个方法添加授权方,例如带有必需作用域的 Cognito 用户池授权方(如实验中所示)。同时为 execute-api 端点附加端点策略,将其限制为仅允许由已批准账户拥有的 API。它控制端点可以访问哪些 API,而不是谁调用它。授权方控制调用方。
{"Statement": [{"Effect": "Allow", "Principal": "*", "Action": "execute-api:Invoke",
  "Resource": ["arn:aws:execute-api:us-east-1:<tool-account-id>:*"]}]}
ALB 或端点的安全组仅允许资源网关子网,因此资源网关是唯一的网络入口路径。如果你的防火墙应用了源 NAT,则安全组必须改为允许防火墙的地址,此时它会放行防火墙转发的任何内容。防火墙规则和令牌验证成为控制手段。
决策 5:创建引用共享资源配置的 Gateway 目标
使用 JWT 授权器创建 Gateway,并可选地配置 AWS WAF Web 访问控制列表(Web ACL),它会检查每个目标的工具调用参数。默认情况下,AWS WAF 仅检查正文的前 16 KB(可调整为 64 KB),因此请决定每条规则如何处理更大的正文。将 AWSManagedRulesSQLiRuleSet 添加到通用规则集。请参阅 AWS WAF 说明。
使用私有端点的 Gateway 目标无法使用 NO_AUTH 进行入站授权,除非你配置拦截器函数。
每个目标都需要一个 OAuth 凭证提供程序,其中保存工具账户的应用客户端 ID 和密钥,以及身份提供程序的发现 URL:
# provider.json holds the client secret, so it stays out of the command line and shell history:
# {"name": "tools-account-a", "credentialProviderVendor": "CustomOauth2",
#  "oauth2ProviderConfigInput": {"customOauth2ProviderConfig": {
#    "clientId": "<tool-app-client-id>", "clientSecret": "<tool-app-client-secret>",
#    "oauthDiscovery": {"discoveryUrl": "https://cognito-idp.<region>.amazonaws.com/<pool-id>/.well-known/openid-configuration"}}}}
chmod 600 provider.json
aws bedrock-agentcore-control create-oauth2-credential-provider --cli-input-json file://provider.json
rm provider.json
如果 ALB 使用来自私有证书颁发机构(CA)的证书,还需将 CA 证书以 PEM 字符串形式存储在 AWS Secrets Manager 密钥中。Gateway 执行角色(创建 Gateway 时为其指定的 AWS Identity and Access Management(IAM)角色)需要有权读取该密钥和凭证提供程序。
import boto3

agentcore = boto3.client("bedrock-agentcore-control", region_name="us-east-1")

agentcore.create_gateway_target(
    gatewayIdentifier="<gateway-id>",
    name="classifier",
    targetConfiguration={"mcp": {"mcpServer": {"endpoint": "https://tools.example.internal/mcp"}}},
    credentialProviderConfigurations=[{
        "credentialProviderType": "OAUTH",
        "credentialProvider": {"oauthCredentialProvider": {
            "providerArn": "<oauth-provider-arn>",
            "scopes": ["tools/invoke"],
            "grantType": "CLIENT_CREDENTIALS"}}}],
    # Shared from the network account through AWS RAM
    privateEndpoint={"selfManagedLatticeResource": {
        "resourceConfigurationIdentifier": "<shared-resource-configuration-arn>"}},
    # Trust the private CA that issued the ALB certificate
    certificateConfigurations=[{"secretsManager": {"secretArn": "<ca-secret-arn>"}}],
)
OpenAPI 目标使用相同的块,只是用 openApiSchema 代替 mcpServer。要轮换 CA,请更新密钥并调用 UpdateGatewayTarget。已打开的连接最多可继续使用旧信任材料 15 分钟。
让 Gateway 成为共享资源配置的唯一使用方。AWS RAM 的 AWS 托管权限还会授予 ec2:CreateVpcEndpoint,因此 AgentCore 账户可能通过自己的资源 VPC 端点或服务网络访问后端。客户托管权限无法解决此问题:AWS RAM 会拒绝其中的 vpc-lattice:AssociateViaAWSService,而没有它 Gateway 目标会失败。改为对 AgentCore 账户附加 SCP:
{"Version": "2012-10-17", "Statement": [
  {"Sid": "NoOwnEndpointsToSharedResourceConfigurations", "Effect": "Deny",
   "Action": "ec2:CreateVpcEndpoint", "Resource": "arn:aws:vpc-lattice:*:*:resourceconfiguration/*"},
  {"Sid": "ServiceNetworkAssociationsOnlyThroughAwsServices", "Effect": "Deny",
   "Action": "vpc-lattice:CreateServiceNetworkResourceAssociation", "Resource": "*",
   "Condition": {"BoolIfExists": {"aws:ViaAWSService": "false"}}}]}
使用此 SCP 后,我们尝试创建资源 VPC 端点及其自己的服务网络关联均被拒绝,而新的 Gateway 目标仍能访问 READY。SCP 不适用于管理账户,因此不要在其中运行 AgentCore。在网络账户中,使用匹配 AWS CloudTrail 事件 CreateServiceNetworkResourceAssociationBySharee 的 Amazon EventBridge 规则对意外关联发出告警。
撤销访问时,先删除 Gateway 目标(或服务网络资源关联),再从共享中移除资源配置。仅从共享中移除不会移除现有关联。
决策 6:私有访问 Gateway,并关闭公共端点
在共享 agent VPC 中创建启用私有 DNS 的 Gateway 接口端点,并附加一个列出已批准 Gateway 的端点策略。主体必须为 *,因为 Gateway 使用持有者令牌对调用方进行身份验证。Resource 列表才是控制手段。
{"Version": "2012-10-17", "Statement": [{"Effect": "Allow", "Principal": "*", "Action": "bedrock-agentcore:InvokeGateway",
  "Resource": ["arn:aws:bedrock-agentcore:us-east-1:<agentcore-account-id>:gateway/<gateway-id>"]}]}
在我们的测试中,通过同一端点调用的第二个 Gateway 返回 JSON-RPC 错误 -32002 Insufficient permissions,但仍在其公共端点上应答。
接口端点不会关闭 Gateway 的公共端点。附加一个资源策略,仅当 aws:SourceVpce 是你的端点时才允许 bedrock-agentcore:InvokeGateway,否则拒绝(完整策略在仓库中)。在我们的测试中,应用后约 30 秒,互联网调用返回 -32002,而端点调用继续正常工作。AWS 指出策略更改最多可能需要 15 分钟。
没有互联网路由的 agent 仍需要其入站 JWT。为其提供通往身份提供程序令牌端点的路径,例如通往中转网关的路由,以及作用域类似于决策 3 中 JWKS 规则的防火墙规则。或者,使用私有身份提供程序。
在你的环境中验证该模式
在你依赖该模式之前,请在你网络账户的非生产副本中、使用你自己的防火墙运行这些检查。仓库中提供了全部 14 项检查的完整列表(包含每项检查的运行方法以及我们观察到的结果),以及每一跳的日志来源。
- 请求来自资源网关 – ALB 访问日志显示源 IP 位于资源网关的地址范围内(如果你的防火墙执行源 NAT,则位于防火墙的地址范围内)。
- 请求穿过防火墙 – 防火墙流日志显示从资源网关地址到工具账户 443 端口的 TLS 流。
- 响应穿过防火墙 – 在设置了响应方向丢弃规则(决策 3)的情况下,调用会失败,防火墙会记录
to_client丢弃。 - ALB 和私有 API 是令牌边界 – 没有令牌或使用其他客户端令牌的目标会收到 HTTP 401,且不会调用后端。
- 公共 Gateway 端点已关闭 – 附加资源策略后,互联网调用会收到 -32002,而端点调用成功。
如果某项检查失败或代理收到通用错误,故障排查指南会将每种症状映射到显示原因的日志。
注意事项
- 成本: 每个 VPC Lattice 服务网络资源关联都会产生按小时计费的费用以及数据处理费用。请参阅 VPC Lattice 定价。请按每个目标一个关联来规划。要查看你的目标创建了多少个关联,请比较
GetGatewayTarget为每个目标返回的resourceAssociationArn,并优先选择每个 API 或 MCP 服务器一个目标,而不是许多小目标。 - 到公共端点的流量: 有三个调用会离开私有路径:ALB 的 JWKS 获取、代理的入站令牌请求,以及 AgentCore 向每个身份提供方发出的出站 OAuth 令牌请求。
- 账户布局和配额: Gateway 工具调用配额既按账户也按网关应用。每个环境使用一个 AgentCore 账户,并在达到限制之前按域或代理组拆分网关。VPC Lattice 会关闭空闲连接,因此对长期存活的 MCP 流使用 keepalive。仓库中列出了其他配额。
- 我们的测试范围: 我们使用了 AWS Network Firewall,未使用源 NAT,且仅使用
us-east-1。源 NAT、多区域、私有身份提供方以及 OpenAPI 限制在其他注意事项中有所涵盖。
结论
当你的网络团队拥有每个子网,且 VPC 之间的每个流都必须经过中央防火墙时,请将 VPC Lattice 资源网关放在网络账户中,并通过中转网关路由其子网。网络团队只需设置一次入口点,并为每个后端负载均衡器添加一个资源配置。应用团队仍然只拥有自己的负载均衡器、安全组、身份提供方和 Gateway 目标,而 AWS WAF 从每个工具的公共负载均衡器转移到 Gateway。在你依赖该模式之前,请在你自己的环境中运行验证检查。
关于作者

Puneeth Ranjan Komaragiri
Puneeth 是 AWS 的首席技术客户经理。他与企业客户合作处理网络、韧性和生成式 AI 架构,并帮助他们在现有安全控制范围内将代理工作负载投入生产。

Carlos Bauer
Carlos 是 AWS 的高级技术客户经理。他帮助企业在 AWS 上设计和运营安全、可靠的工作负载。

Abhijeeth Hanumandla
Abhijeeth 是 AWS 的技术客户经理。他与独立软件供应商(ISV)合作,在 AWS 上构建并运营其工作负载。
来源:AWS Machine Learning Blog · aws.amazon.com