Nathan Lambert 反思开放权重模型与网络风险判断是否错了
Nathan Lambert 复盘数周前“Claude Mythos 即便以开放权重泄露世界也基本无碍”的判断,认为大体成立但措辞需修正。他指出 GLM-5.3 已越过该能力门槛,权重发布一个多月后公开证据显示风险更接近加速而非阶跃式变化。他承认“fine”一词不准确,应更认可 AI 安全社区关于网络不稳定性新纪元的合理讨论。
Nathan Lambert:Interconnects· Nathan Lambert·2026-10-31 01:36· 49 分钟前AI 评分55
我对开放模型与网络风险的判断错了吗?
AI 导读
Nathan Lambert 回顾自己数周前“Claude Mythos 即便以开放权重泄露世界也基本无碍”的判断,认为该预测大体成立但需修正措辞。
正文 · 原文
上周,在一连串严重漏洞披露(包括 PHP2Shell 和 GitLab)之后,有人创造了“黑色十月”一词,标志着 AI 模型的网络风险开始成为现实的时刻。我开始写这篇文章时,新闻周期似乎已稍微稳定下来,但随后又出现了币安另一起重大加密安全事件的消息。加密行业有着非常悠久的被黑客攻击历史,所以它并不是体现漏洞转化为新的社会危害的最佳行业。尽管如此,我们仍身处这一影响之中。
对网络安全领域正在发生之事的最佳猜测是,幕后工作只是加速了,投入了更多人和资源来尝试修补互联网——《华尔街日报》报道称网络应急响应人员不堪重负,这似乎说明系统正在运转。我们正经历这个情节:漏洞数量呈指数级上升,而要在 S 型曲线的顶部趋于平缓还需要很长时间。
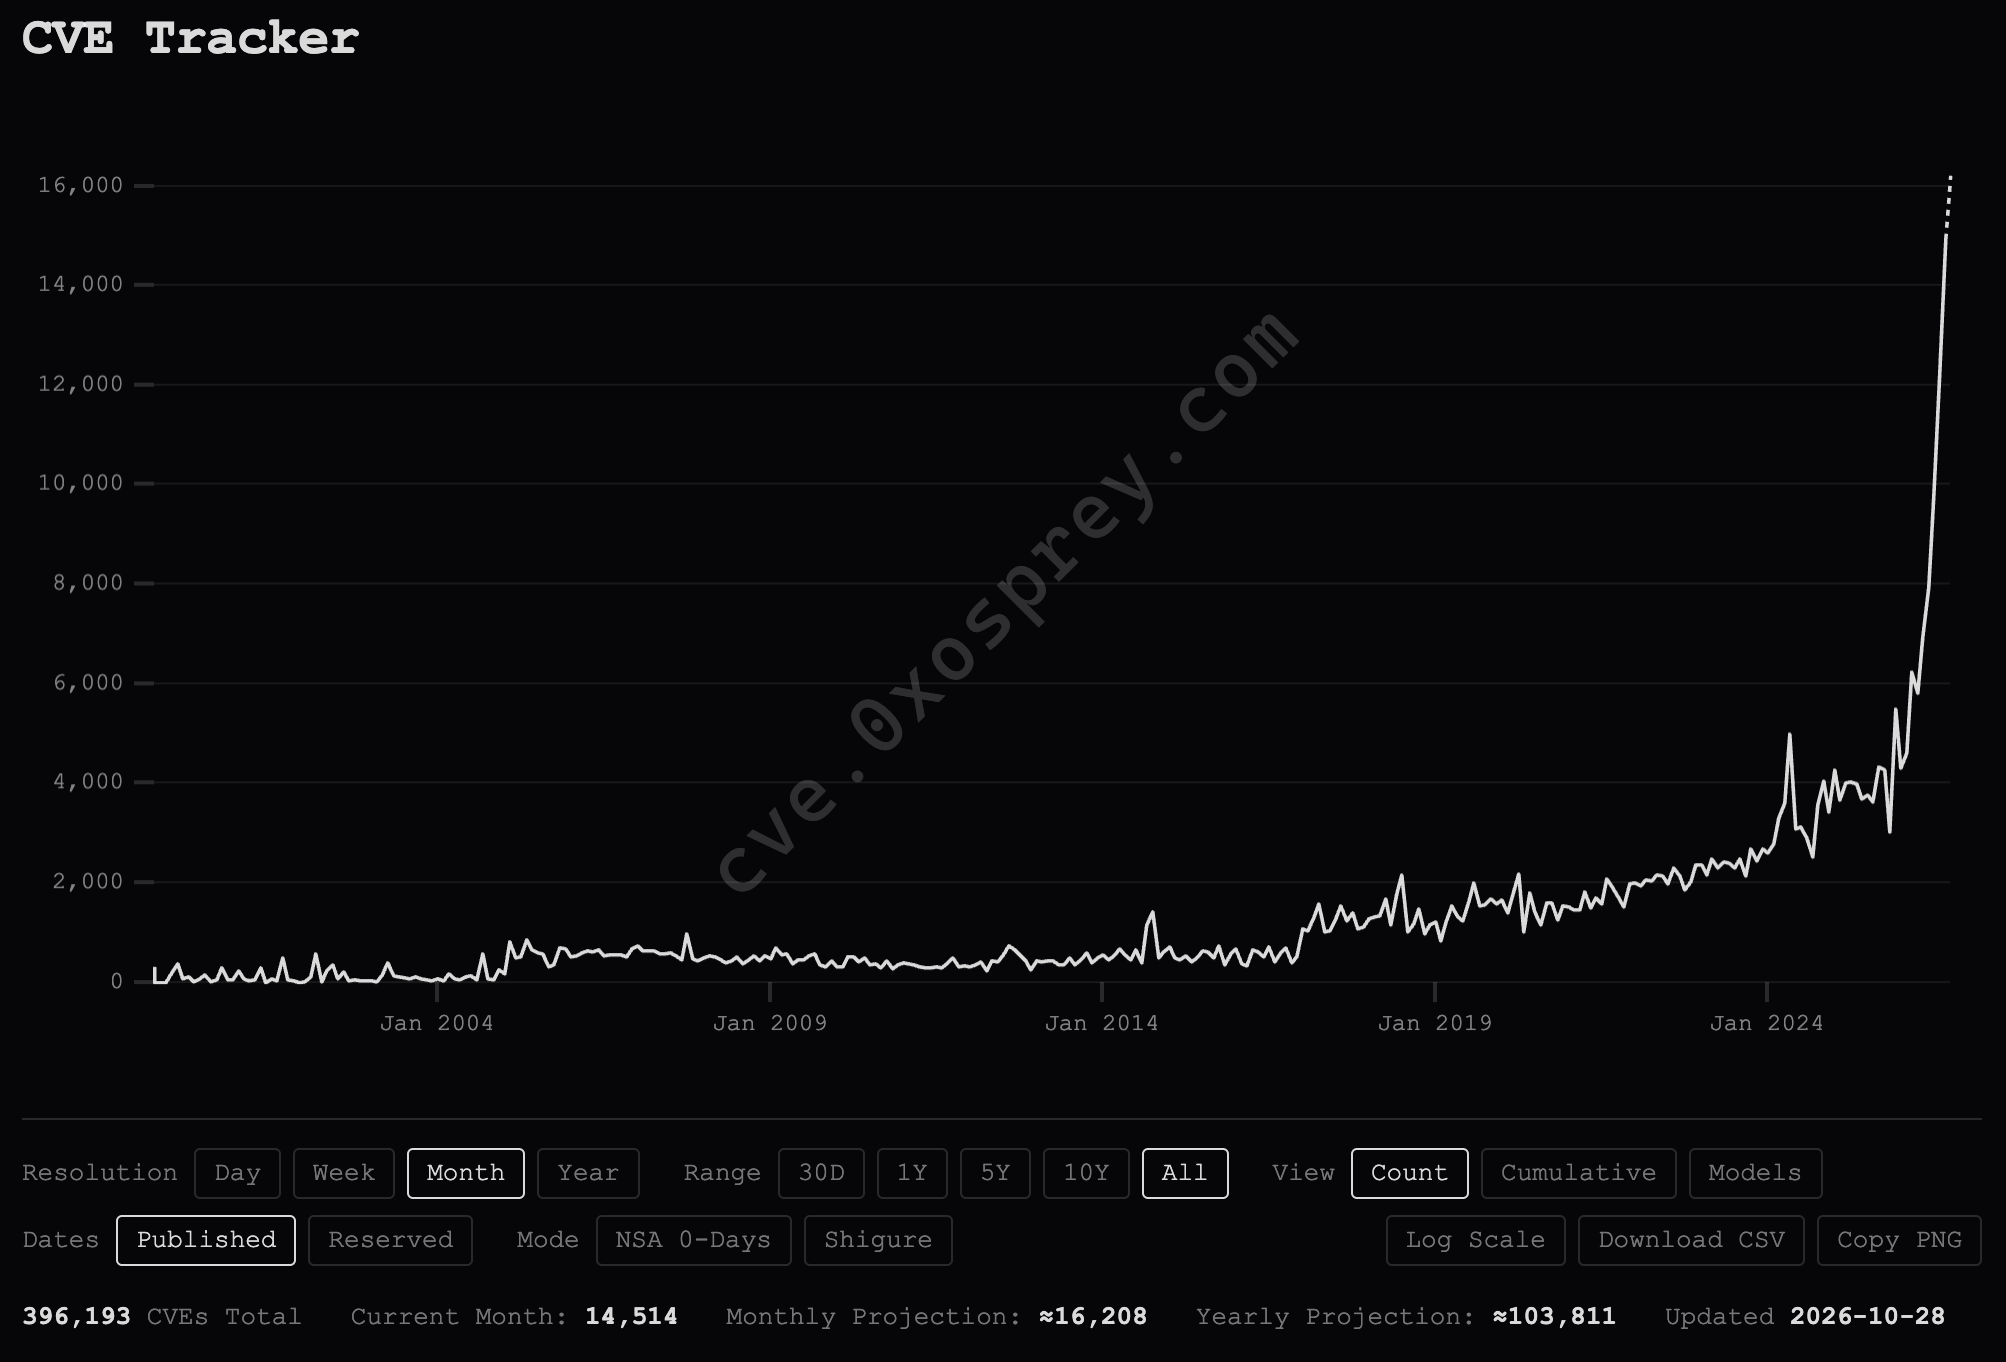
几周前,在漏洞披露迅速加速、黑客攻击报道增多之前,我写过以下观点。它一直受到相当持续的反馈,有一些无望的嘲讽尝试,也有一些合理的讨论,所以我想阐明我的立场。
四月的开放权重 Mythos 本会没事?
Claude Mythos 发布时,预览方式仿佛它是一种新型网络武器,一旦落入坏人之手,就会造成大规模社会动荡。
这似乎是错的。
从各方面看,GLM-5.3 才是跨过那道能力门槛的模型,而几乎没有公开证据表明情况发生了多大变化,并且该模型权重发布已过去一个多月。
事实上,我想更进一步。如果 Claude Mythos 被意外以开放权重形式发布,世界似乎或多或少会没事。是的,网络安全事件会明显增加,模型泄露对社会也不利,但那将更像是一个加速场景,而非风险阶跃变化。
这波新的开放权重恐慌的主要鼓吹者实际上一直在做出一个可证伪的预测——当前开放权重模型将通过瘫痪我们的网络基础设施,造成重大的、前所未见的 AI 危害。
根据我掌握的所有证据(我在上文已展开),他们注定是错的。至少现在,在多年争论开放权重风险之后,我们将开始得到一些真正的答案。
为了开始这段反思,我想做更多的尽职调查,找出一些证据来支撑这样一种说法:AI 安全社区的反应,就好像开放权重的 Mythos 会是一场真正的灾难,而不仅仅是一个令人头疼的麻烦。这是我亲历网络讨论后得到的鲜明印象。我曾受到批评,说前沿 AI 社区从未说过这会是一场“真正的灾难”,但不管他们到底说了什么,关键始终在于人们如何听取和内化你的信息。
以下是一些我觉得过于夸张的措辞示例,它们出自知名人士之口,并渗透到了公众、更重要的是联邦政府的认知中,即这是一种网络武器:
80,000 Hours 播客主持人 Rob Wiblin 在他自己的播客中(2026 年 4 月 10 日)说:“如果它落入犯罪分子或敌对国家网络行为者之手,那将是一场真正的灾难。”
Anthropic 在 Project Glasswing 的公告博客中(2026 年 4 月 7 日)写道:“鉴于 AI 的进展速度,这类能力用不了多久就会扩散,可能超出那些致力于安全部署它们的行动者。其后果——对经济、公共安全和国家安全而言——可能非常严重。”
再举一个实际上更合理的例子,以说明正确与夸张之间的细微界限,来自Zvi Mowshowitz(我在很多问题上并不同意他)2026 年 4 月 9 日的说法:“Claude Mythos 将给攻击者提供海量零日漏洞利用,几乎覆盖地球上所有软件……那将是混乱。”迄今为止,这种混乱仅限于那些运营大规模数字产品的人,这是好事,但情况可能会改变。
我在很大程度上仍然坚持几周前写下的上述内容,但我对此感到不安。我不是网络专家,我正在努力做出尽可能有根据的预测。“我们所有的科技公司都需要加倍努力来保障我们的安全”和“公共基础设施实际上正在瘫痪”之间只有一线之隔。在写这篇文章时,非常清楚的是,在流行工具中发现了更多严重漏洞,修复措施也正在构建中。
例如,Epoch AI 最近发表了一篇不错的文章,介绍他们使用 GLM-5.3 尝试寻找漏洞并将其串联成潜在攻击的内部工作。他们在 Firefox 中发现的实际漏洞利用,很好地说明了为什么网络风险需要多个因素同时具备才会造成危害:
我们使用 GLM 5.3 创建了一个网站,Firefox 用户只要访问该网站,无需进一步交互,攻击者就能从用户电脑中窃取文件。
在这里,漏洞存在于 Firefox 中,而潜在黑客需要植入一个寻找该漏洞的网站。这是可行的,并可能造成严重后果,但仅仅找到漏洞只是多阶段过程中的一步。
在上一篇文章中,我本应更具体地说明,对于网络安全的未来而言,“fine”指的是什么;在这里,它意味着要更多地肯定AI安全社区中的一些人,他们相当合理地将其讨论为网络不稳定的新时代。回想起来,我不确定“fine”是不是描述必然到来之事的最恰当用词——那是一场被迫的行业更新,转向与软件协作的新方式,这显然会代价高昂,并伴随着一些艰苦的工作。如果你已经对AI带来的挑战感到沉重,那么我认为“fine”其实非常合适。如果你没有把一段动荡期计入代价,那么“fine”就说得太轻了。我已多次写道,我属于前者,困难将会到来,群体——但我认为人类擅长在问题中摸索前行,并修补眼前的关切。
我的观点更接近于:开放模型正在提供平衡,在攻防方程中,而Mythos更早到来并不会大规模颠覆这一点。我怀疑这些公司中的大多数会比攻击者更快采用开放权重模型,因为大多数攻击者资源更少,不如这些公司。我们正在观察平衡的一个关键指针是:攻击者有多愿意在美国及其盟友境内造成物理伤害。目前,虽然我们的对手很可能已以隐蔽方式使用这些模型和漏洞利用来大规模提取信息,但尚不清楚是否有某一方会通过将全部力量投向公共机构来造成大规模伤害。
我认为这条推文以一种有趣的方式总结了黑客行为中的人员/动机差距:
一旦你不再把威胁行为者视为想不惜一切手段闯入系统的黑客,而开始把他们视为拥有明确业务流程的企业,生活就会轻松得多。
面包店不会因为狗粮短缺就开始生产狗粮。ClickFix和网络钓鱼行为者也不会仅仅因为一个严重CVE出现,就放下一切去用vibecode编写漏洞利用。
唯一利用这一点的是那些以利用漏洞为作案手法的行为者……这并非巧合。如果你理解威胁行为者的行为,这完全是可以预见的。
Interconnects AI是一份由读者支持的出版物。考虑成为订阅者。
在我看来,我预计这些漏洞中的大多数是由闭源模型发现的,但我对这个预测的误差范围非常大。很大程度上取决于开放模型近期实际如何被使用。如今,开放模型的服务成本高昂,而服务最大模型所需的算力极度售罄(我怀疑,如果开放模型很快被用于黑客攻击,那是通过一个安全性不佳的开放模型API)。长期来看,我非常确信,随着算力供应变得充裕,开放模型的利润率和价格将被压低,但短期内闭源模型显然更具价格效益。我的许多立场都是确保我们走向这个未来,否则少数公司既在构建生产大量软件(带有漏洞)的工具,又在销售修复上述软件的工具。
目前,随着我们从以人为中心的互联网过渡到由智能体中介的人类活动封闭孤岛,我们正在处理积压的网络漏洞。
我认为这一切更多关乎 AI 的能力与普及,而非开源与闭源模型之争。事实上,在阅读更多以网络安全为导向的讨论时(例如 Joshua Saxe 或 Chris Hughes 的一些例子),我发现他们更关注生态系统视角,关注网络攻击的利用率和总体损害早在 ChatGPT 出现之前就一直在增长,以及这些近期事件如何符合这一趋势。只是这条趋势线是指数级的。下面是 Saxe 提供的一张该趋势的示例图——这类生态系统层面的图表,如果 AI 的能力与普及是网络攻击的瓶颈,就会非常明显(看起来会像一次阶跃变化):
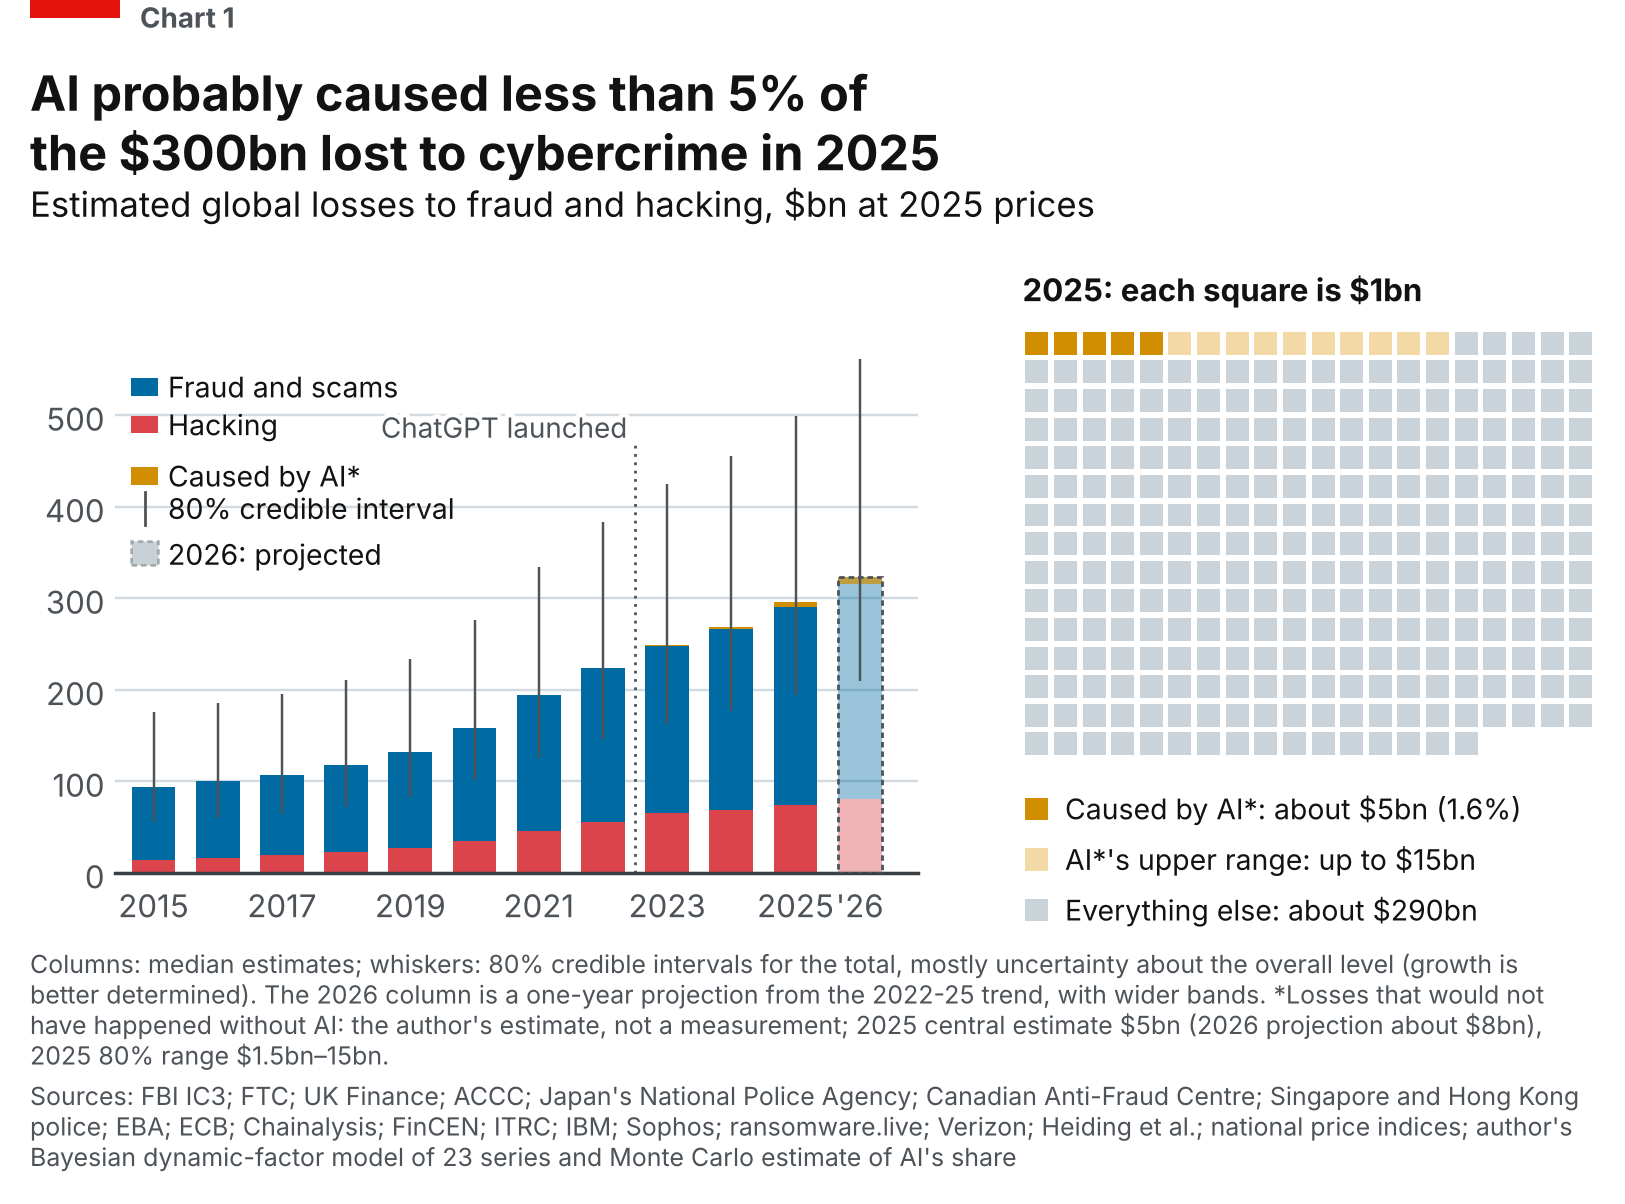
在与接近 AI 社区、尤其是 AI 安全领域的人交谈时,我发现大量精力被投入到弄清开源模型是否该为此负责上,而我们对此的证据仍然极少。闭源模型在近期的黑客攻击中扮演了非常重要的角色,至少比开源模型更多。网络问题确实是一个社会性问题,仅靠 AI 公司无法解决。需要在更高层次的抽象上投入精力。这是我们需要用 AI 管理的众多风险和转型中的第一个,而这些都无法仅靠以旧金山为中心的科技行业来解决。
感谢 Seb Krier 对本文的反馈。
如果你有兴趣与团队分享 Interconnects,我提供团队订阅的分级折扣。有兴趣请联系我!
来源:Nathan Lambert:Interconnects · interconnects.ai
来源:RadarAI · aihot.news